Ứng dụng IoT trong y tế hỗ trợ các bệnh viện chẩn đoán và theo dõi sức khỏe bệnh nhân nhanh chóng, chính xác hơn. Tuy nhiên, mỗi thiết bị kết nối vào mạng lưới cũng chính là một điểm tiềm ẩn rủi ro tấn công mạng, khiến công tác bảo mật IoT trở thành yếu tố then chốt gắn liền trực tiếp với sự an toàn của người bệnh.
Vì sao ứng dụng IoT trong y tế lại khiến bề mặt tấn công mạng bị mở rộng?
Mỗi thiết bị y tế kết nối mạng đều là điểm xâm nhập tiềm năng, khiến việc mở rộng ứng dụng IoT làm gia tăng rủi ro an ninh mạng đối với an toàn vận hành lâm sàng.
Thiết bị y tế kết nối (IoMT) giữ vai trò trung tâm theo Chiến lược An ninh mạng Y tế đến năm 2030 của NHS(*). Tầm nhìn “Defend as One” của NHS nhấn mạnh việc hợp tác và chia sẻ thông tin tình báo về mối đe dọa giữa các tổ chức y tế. Do lỗ hổng tại một sốcơ sở có thể ảnh hưởng đến toàn hệ thống và sự gia tăng của máy quét, bơm tiêm điện hay hệ thống quản lý tòa nhà cũng làm mở rộng bề mặt tấn công của hệ thống. Dẫn đến phối hợp ứng phó đồng bộ là yếu tố then chốt để bảo vệ mạng lưới chăm sóc sức khỏe tích hợp.
Sự cố an ninh mạng có thể gây gián đoạn chẩn đoán, trễ lịch khám hoặc chuyển hướng xe cấp cứu. Do đó, các bệnh viện cần chủ động giảm thiểu rủi ro thay vì bị động ứng phó theo chu kỳ vá lỗi.
Bảo mật IoT trong y tế: Bắt đầu từ việc quan sát và kiểm kê tài sản toàn diện
Bảo mật IoT trong môi trường y tế phải bắt đầu từ việc nắm rõ và kiểm soát chính xác mọi thiết bị đang kết nối. Nếu thiếu một danh mục quản lý tài sản toàn diện, các bệnh viện sẽ khó lòng đánh giá đúng lỗ hổng bảo mật cũng như lường trước các tác động rủi ro đến sự an toàn của bệnh nhân.
Trên thực tế, các tổ chức y tế thường đánh giá thấp số lượng tài sản đang hoạt động trong mạng lưới của mình. Một danh mục thiết bị đầy đủ bao gồm:
- Thiết bị IoMT và hệ thống chẩn đoán hình ảnh
- Thiết bị phòng xét nghiệm, hạ tầng tòa nhà và hệ thống OT
- Thiết bị đầu cuối không quản lý và thiết bị của nhà thầu
Cùng một lỗ hổng an ninh mạng nhưng mức độ rủi ro sẽ rất khác nhau tùy thuộc vào việc nó xuất hiện trên máy tính hành chính hay hệ thống hỗ trợ cấp cứu. Vì vậy, việc áp dụng giải pháp kiểm kê và hiển thị tài sản (Inventory & Visibility) không sử dụng agent sẽ giúp tổ chức nhận diện toàn bộ thiết bị mà không làm gián đoạn các hoạt động vận hành y tế. Theo nghiên cứu của Forescout về thiết bị y tế kết nối, các thiết bị IoMT luôn là mục tiêu bị rà quét và tấn công liên tục, đòi hỏi năng lực quan sát phải luôn đi kèm với cơ chế kiểm soát chặt chẽ.
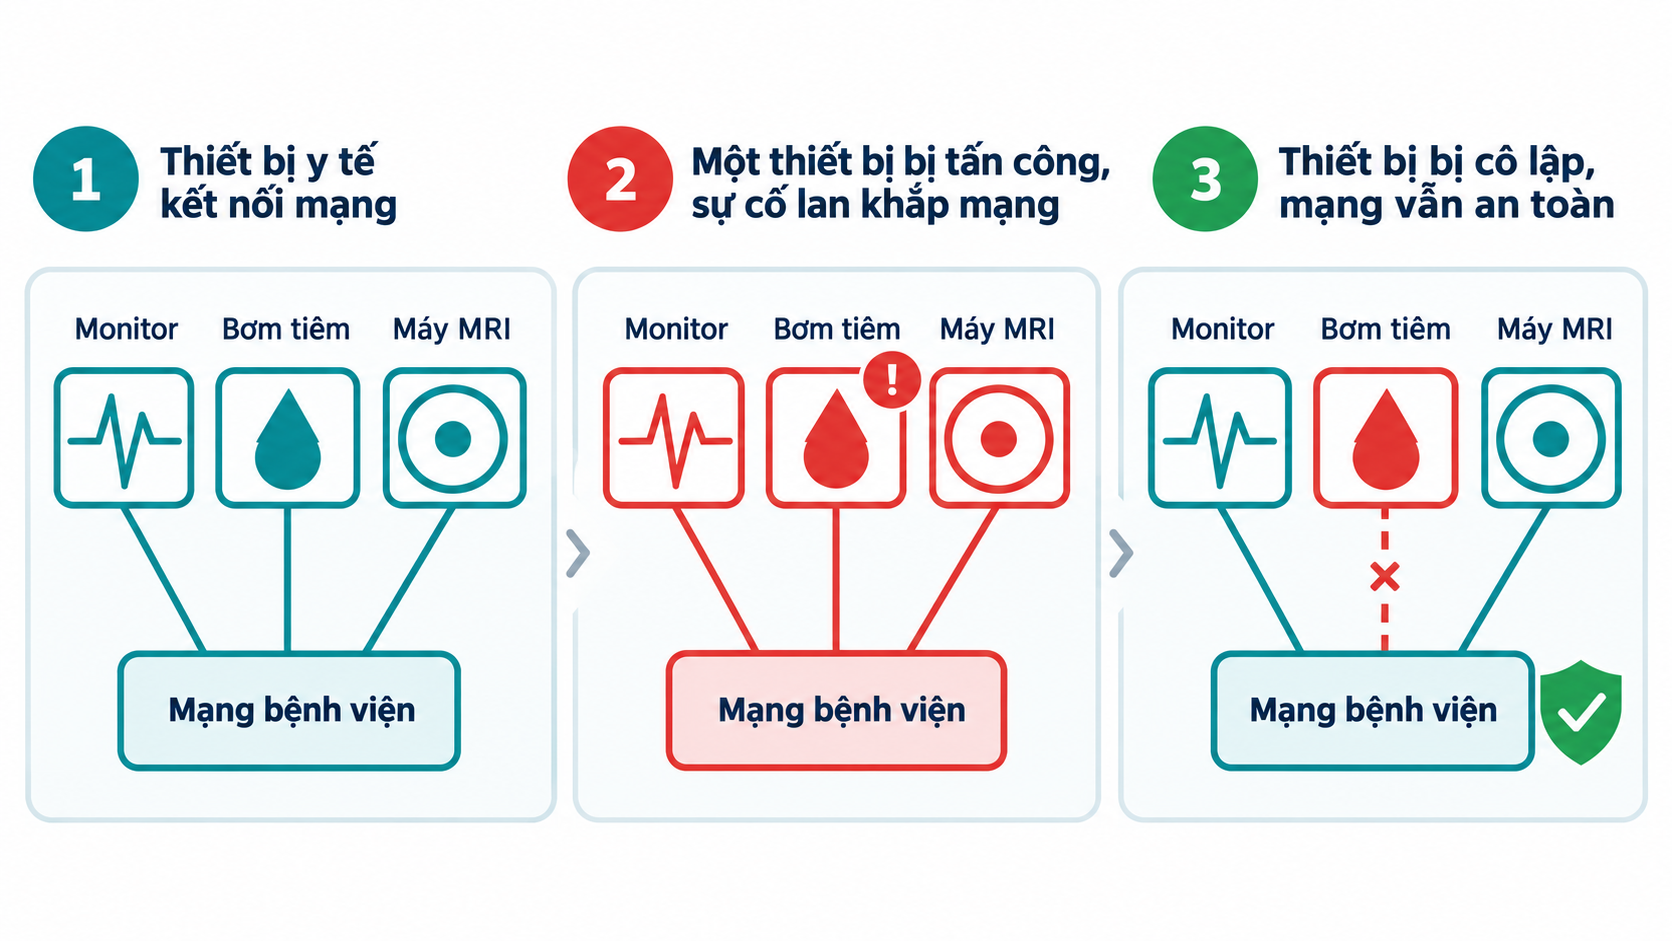
Phân đoạn mạng động cô lập thiết bị bị tấn công, giúp sự cố không lan khắp mạng bệnh viện.
Mô hình Zero Trust: Giải pháp bảo mật y tế toàn diện cho thiết bị IoT
Trong môi trường y tế, Zero Trust đòi hỏi mọi thiết bị kết nối phải được xác thực rõ ràng và chỉ được truy cập đúng các tài nguyên cần thiết cho hoạt động khám chữa bệnh.
Những thiết bị như máy MRI hay bơm tiêm điện không thể xem là an toàn chỉ vì thuộc mạng nội bộ. Việc triển khai giải pháp kiểm soát truy cập mạng (Network Access Control – NAC) là bước đầu tiên để xác định và cấp quyền kết nối phù hợp.
Phân đoạn mạng động: Tối ưu bảo mật IoT và khoanh vùng sự cố hiệu quả
Phân đoạn mạng động giúp cô lập thiết bị rủi ro và linh hoạt điều chỉnh quyền truy cập, ngăn sự cố lan rộng thành gián đoạn toàn hệ thống.
Nhiều thiết bị y tế IoT chưa thể vá lỗi ngay do vướng chứng nhận của nhà sản xuất, đang vận hành phục vụ bệnh nhân hoặc sử dụng nền tảng cũ. Thay vì thụ động chờ cập nhật, bệnh viện có thể triển khai phân đoạn mạng Zero Trust Segmentation để ngăn chặn di chuyển ngang (lateral movement) và thu hẹp tối đa bán kính thiệt hại (blast radius) khi bị tấn công.
Nâng tầm bảo mật y tế với tốc độ tự động hóa trong kỷ nguyên AI
Sự phát triển mạnh mẽ của trí tuệ nhân tạo (AI) đang biến đổi quy mô và tốc độ của các mối đe dọa an ninh mạng. Khi AI giúp tự động hóa các cuộc tấn công, kẻ gian có thể quét, phát hiện và khai thác lỗ hổng bảo mật trên toàn bộ mạng lưới y tế chỉ trong vài giây.
Trong môi trường bệnh viện kết nối hàng ngàn thiết bị y tế (IoMT) nhạy cảm, việc phản ứng thủ công theo cách truyền thống hoàn toàn không thể giữ nhịp với tốc độ tấn công tăng tốc bởi AI.
Giải pháp từ Forescout (FSC) mang lại giá trị vượt trội nhờ khả năng biến năng lực quan sát toàn diện và ngữ cảnh thiết bị chuyên sâu thành các hành động ứng phó tự động ở tốc độ máy (machine-speed response). Thay vì xử lý tràn lan, Forescout liên tục phân tích mức độ rủi ro dựa trên ngữ cảnh lâm sàng – xác định chính xác vai trò, vị trí và mức độ quan trọng của từng thiết bị đối với hoạt động khám chữa bệnh. Khi phát hiện bất thường, hệ thống tự động khoanh vùng và cô lập mối đe dọa ngay lập tức, ngăn chặn nguy cơ lây nhiễm ngang trong mạng lưới.
Nhờ cơ chế kiểm soát linh hoạt và chính xác này, các bệnh viện không chỉ nhanh chóng vô hiệu hóa các đợt tấn công AI siêu tốc mà còn đảm bảo an toàn tuyệt đối cho vận hành lâm sàng, giữ cho các hệ thống chăm sóc bệnh nhân luôn hoạt động liên tục và không bị gián đoạn.
Giải đáp thắc mắc về bảo mật và ứng dụng IoT trong y tế (FAQs)
- Ứng dụng IoT trong y tế là gì?
Là việc sử dụng các thiết bị y tế kết nối mạng (IoMT) như máy chẩn đoán, bơm tiêm điện, monitor để thu thập dữ liệu và hỗ trợ điều trị.
- Vì sao bảo mật IoT y tế phức tạp hơn CNTT truyền thống?
Do nhiều thiết bị phải hoạt động liên tục phục vụ bệnh nhân, vận hành trên nền tảng cũ, đa dạng chủng loại và khó vá lỗi ngay.
- Phân đoạn mạng động mang lại lợi ích gì?
Giúp cô lập thiết bị chứa lỗ hổng, ngăn chặn tấn công di chuyển ngang và bảo vệ các hệ thống lâm sàng khác.
- Bệnh viện nên bắt đầu triển khai từ đâu?
Bắt đầu bằng việc kiểm kê toàn bộ thiết bị kết nối, phân loại rủi ro theo tác động lâm sàng, sau đó áp dụng Zero Trust và phân đoạn mạng cho nhóm rủi ro cao.
Lời kết
Dù ứng dụng IoT giúp nâng cao chất lượng chăm sóc sức khỏe, bảo mật y tế vẫn là bài toán cấp thiết đòi hỏi sự đồng bộ từ quan sát toàn diện đến ưu tiên theo tác động lâm sàng.
Liên hệ Mi2 JSC ngay để được tư vấn lộ trình bảo mật IoT tối ưu cho cơ sở y tế, hoặc tham khảo thêm giải pháp IoT/OT Security.
(*) Nguồn trích dẫn từ Chiến lược An ninh mạng Y tế đến năm 2030 của NHS