
Từ vé giả, tiệc xem bóng (watch party) đến cả tuyển dụng giả mạo, tội phạm mạng đã biến giải đấu bóng đá lớn nhất hành tinh thành mồi nhử. Dữ liệu từ KnowBe4 ThreatLabs ghi nhận lừa đảo chủ đề World Cup tăng tới 22 lần và nhắm thẳng vào hộp thư doanh nghiệp.
Giải đấu FIFA World Cup 2026 không chỉ là ngày hội bóng đá lớn nhất hành tinh mà còn là mục tiêu hấp dẫn của các nhóm tội phạm mạng. Ngay từ đầu tháng 4/2026 nhiều tuần trước trận khai mạc, tội phạm mạng đã phát tán email lừa đảo (phishing) mạo danh giải đấu, với cường độ tăng dần trong những tuần tiếp theo. Nhóm nghiên cứu KnowBe4 ThreatLabs đã theo dõi hoạt động này liên tục đến 22/6/2026.
Điều đáng chú ý với doanh nghiệp là nạn nhân không chỉ là người hâm mộ. Nhiều chiến dịch đã được triển khai vào đúng giờ hành chính và nhắm vào hộp thư công sở. Là nhà phân phối giải pháp KnowBe4 tại Việt Nam, Mi2 JSC tổng hợp những phát hiện chính từ nghiên cứu và khuyến nghị phòng vệ cho doanh nghiệp.
Tội phạm mạng khai thác sức nóng World Cup như thế nào?
Tội phạm mạng lợi dụng sự quan tâm khổng lồ dành cho FIFA World Cup 2026 để phát tán email lừa đảo mạo danh FIFA và ban tổ chức, nhằm đánh cắp thông tin đăng nhập, dữ liệu cá nhân và thông tin thẻ thanh toán của cả người dùng lẫn nhân viên doanh nghiệp.
Quy mô các chiến dịch đã tăng nhanh trong giai đoạn trước và trong giải đấu. Sáu tuần trước trận khai mạc 11/6, email lừa đảo gắn chủ đề “World Cup” đã tăng gấp 13 lần; riêng tuần cuối, lượng tấn công mỗi ngày vọt thêm 850%. Đến giữa giải (15–22/6), mức độ tấn công đã tăng tới 22 lần so với lúc bắt đầu theo dõi, với nhiều đợt được triển khai trùng với các ngày thi đấu.
Khi bóng lăn, kẻ tấn công chuyển từ nhãn “World Cup” sang mạo danh chính “FIFA” — một thương hiệu có mức độ nhận diện và tin cậy cao hơn trong thời điểm giải diễn ra. Phần lớn thủ đoạn là giả mạo tên hiển thị (display name) người gửi, chạy nhiều gấp 2–3 lần so với tên miền giả — điểm mấu chốt khiến bộ lọc uy tín tên miền gần như mất tác dụng.
 Các sự kiện lừa đảo qua mạng liên quan đến chủ đề “World Cup” hàng ngày (14 tháng 5 – 22 tháng 6 năm 2026). Ngày 7 tháng 6 đạt đỉnh điểm ở mức 1,13%.
Ba mũi tấn công chính
1. Giả mạo tuyển dụng FIFA — tinh vi nhất
Chiến dịch tinh vi nhất mà KnowBe4 ThreatLabs ghi nhận nhắm vào người tìm việc, không phải người mua vé. Trong bối cảnh FIFA tuyển hàng nghìn nhân sự và tình nguyện viên cho giải đấu 48 đội tại 16 thành phố, ứng viên thường có tâm lý sẵn sàng chia sẻ hồ sơ, xác thực tài khoản và đặt lịch phỏng vấn – khiến họ dễ bị thao túng hơn.
Chuỗi tấn công được triển khai theo nhiều bước. Đầu tiên, kẻ tấn công gửi email được tùy biến cao, mạo danh bộ phận HR/Talent Acquisition của FIFA và lạm dụng các dịch vụ gửi thư hợp lệ như AWS hoặc nền tảng help-desk; nhờ đó email có thể vượt qua các kiểm tra SPF/DKIM thông thường. Thay vì gửi tệp đính kèm chứa mã độc, email yêu cầu nạn nhân nhấp vào nút “Xem lịch trống” hoặc “Chọn thời gian” để đặt lịch phỏng vấn.
Sau khi nhấp, nạn nhân được chuyển qua các liên kết theo dõi giao dịch tới những trang mang thương hiệu FIFA như fifahiring[.]com hoặc fifa-careerhub[.]com. Chuỗi chuyển hướng này giúp che giấu đích đến cuối cùng khỏi các công cụ quét URL tại thời điểm email được gửi. Để hoàn tất việc đặt lịch, nạn nhân được yêu cầu đăng nhập bằng Google hoặc Microsoft SSO; thông tin đăng nhập sẽ bị thu thập ngay khi nhập.
KnowBe4 còn ghi nhận một nhánh khác dùng khảo sát giả và “phí vận chuyển” €2,35 để dẫn nạn nhân tới otakusignalflow[.]com, nơi thu thập số thẻ, CVV và ngày hết hạn. Chiến dịch cũng sử dụng cổng tuyển dụng giả fifaworldcup-jobs[.]com để tăng độ tin cậy.
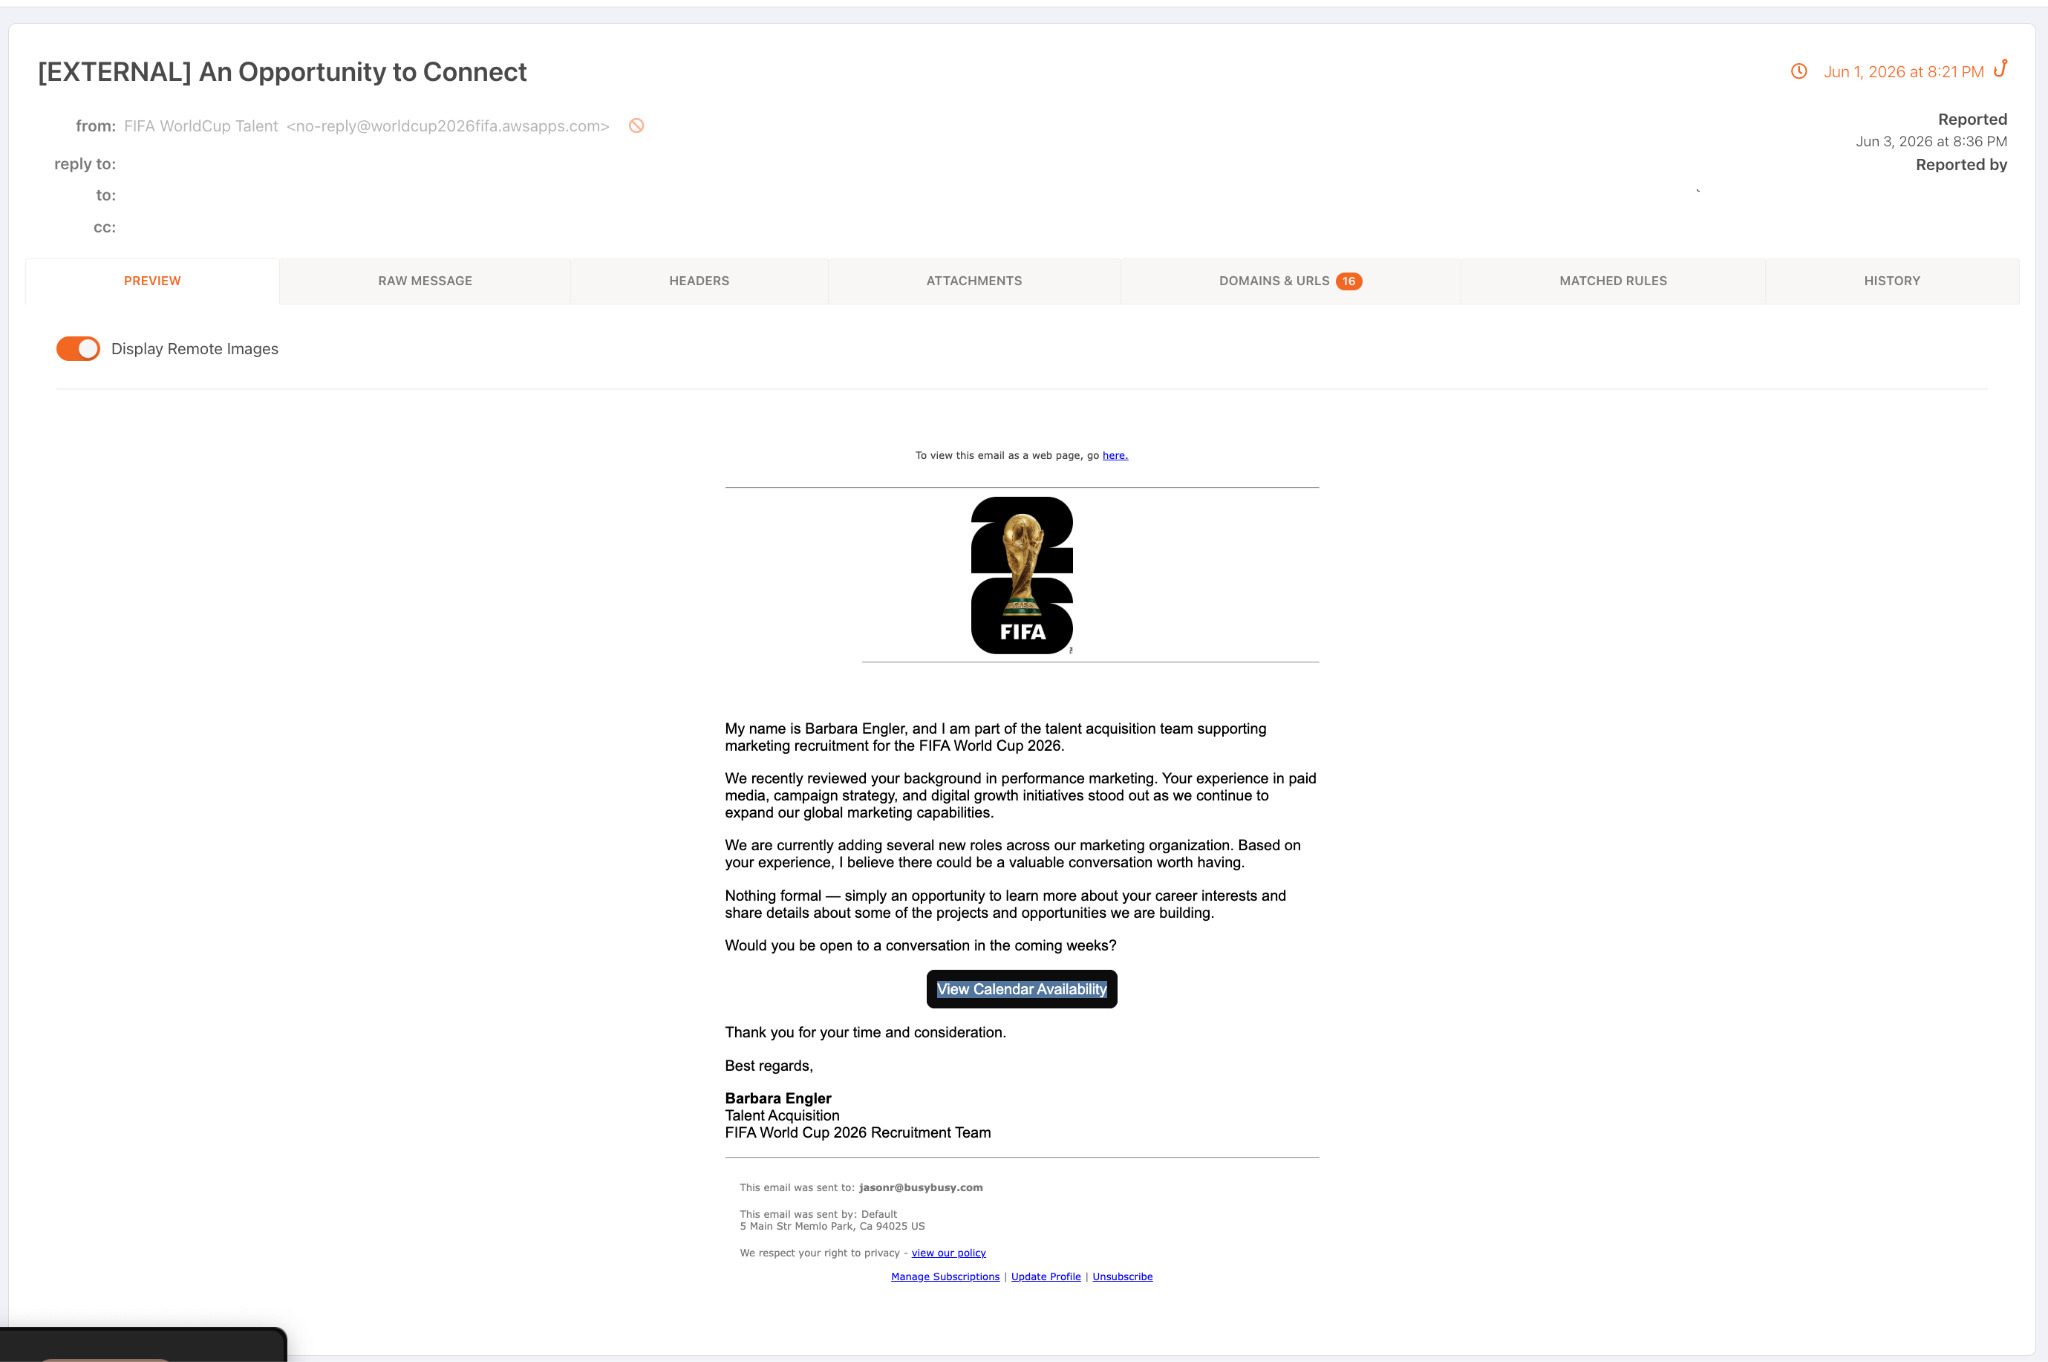
“Cơ hội kết nối”: lời mời gọi tuyển dụng từ worldcup2026fifa[.]awsapps[.]com. Lưu ý nút kêu gọi hành động ‘Xem lịch trống’ – không có tệp đính kèm, việc gửi tên miền vượt qua kiểm tra SPF.
2. Tấn công đại trà (Commodity Phishing) lừa đảo vé, watch party và du lịch — số lượng lớn
Bên dưới lớp tấn công có chủ đích là một lớp phishing đại trà với khối lượng lớn: email tự động, rải hàng loạt, khai thác đúng sự khan hiếm thật của vé các trận cầu đinh. Chúng dùng kỹ thuật đa hình (polymorphic) — tự động đổi link, tên hiển thị và địa chỉ gửi ở mỗi lần phát để qua mặt các phần mềm phát hiện. Lừa chuyển nhượng vé phổ biến ở Mỹ, trong khi ở Anh là tiệc xem bóng và giảm giá hàng lưu niệm; lừa đặt vé máy bay, bãi đỗ quanh sân đang tăng, và KnowBe4 đã dự báo có thêm phát trực tiếp lậu, cá cược khi vào vòng knock-out.

“FIFA – Lời mời khám phá những vai trò mới”: biến thể tuyển dụng thứ hai với lời kêu gọi hành động (CTA) trên lịch. Được gửi từ một tên miền không liên quan với tên hiển thị giả mạo FIFA.
3. Chiêu “trả lời email” (reply-back) — khó bị phát hiện bằng máy quét
Hướng tấn công mới này nguy hiểm vì không chứa link hay tệp độc hại, nên gần như vô hình trước công cụ bảo mật email tự động. Nạn nhân được dụ bằng phần thưởng hấp dẫn — từ voucher nhỏ đến gói vé VIP hơn 8.000 USD — và được yêu cầu “trả lời trực tiếp” để nhận. Sau khi phản hồi, các email tiếp theo mới đòi thông tin đăng nhập hoặc chuyển khoản “phí xử lý, thuế” theo kiểu lừa tạm ứng (advance-fee).

Vì sao giải pháp kỹ thuật là chưa đủ? Doanh nghiệp cần làm gì?
Vì giả mạo tên hiển thị vượt qua bộ lọc uy tín tên miền, còn chiêu reply-back không có “tải trọng” để máy quét bắt, công nghệ đơn lẻ là chưa đủ. Khi đó, nhận thức của nhân viên trở thành lớp phòng thủ quyết định.
Cũng vì vậy, đào tạo nhận thức an ninh (Security Awareness Training) ngày càng được xem là hạ tầng bắt buộc. Về mặt kỹ thuật lẫn con người, tổ chức nên triển khai đồng thời các biện pháp sau:
- Chặn và lọc: ưu tiên đưa các tên miền đã được KnowBe4 ghi nhận vào blocklist, gồm fifahiring[.]com, fifa-careerhub[.]com, fifaworldcup-jobs[.]com và otakusignalflow[.]com. Đồng thời, tạo quy tắc phát hiện email mạo danh có “FIFA” hoặc “World Cup” trong tên hiển thị người gửi nhưng địa chỉ gửi không thuộc tên miền chính thức/đã được xác minh.
- Bật phân tích liên kết tại thời điểm người dùng nhấp (time-of-click) để phát hiện đích đến cuối cùng hoặc chuỗi chuyển hướng mà việc quét URL tại thời điểm email được gửi/nhận có thể bỏ sót.
- Gắn cờ các email tặng thưởng/quà không mời mà đến, chỉ yêu cầu “trả lời” — dấu hiệu điển hình của chiêu reply-back.
- Diễn tập phishing theo chủ đề World Cup để đo lường và nâng “đề kháng” của nhân viên với đúng loại mồi nhử đang hoạt động.
- Đào tạo định kỳ: nhắc nhân viên rằng mọi sự kiện nóng đều bị lợi dụng để thao túng tâm lý, đặc biệt với email khẩn cấp hoặc phần thưởng bất thường.
Đây cũng là cách tiếp cận Mi2 khuyến nghị cho các tổ chức tài chính, chính phủ và doanh nghiệp lớn: kết hợp công nghệ với một chương trình đào tạo an ninh mạng bài bản. Tham khảo thêm cách ngăn chặn tấn công phishing bằng AI để bổ sung lớp phòng vệ.
Câu hỏi thường gặp (FAQ)
Lừa đảo FIFA World Cup 2026 là gì?
Là làn sóng email lừa đảo (phishing) ăn theo giải đấu, gồm tuyển dụng FIFA giả mạo, lừa chuyển nhượng vé và chiêu “trả lời email” nhận thưởng. KnowBe4 ThreatLabs ghi nhận lượng lừa đảo chủ đề World Cup tăng tới 22 lần kể từ tháng 4/2026.
Lừa đảo tuyển dụng FIFA hoạt động ra sao?
Kẻ tấn công mạo danh nhân sự FIFA, mời nạn nhân đặt lịch phỏng vấn qua một liên kết, sau đó dẫn tới trang đăng nhập Google/Microsoft giả để đánh cắp thông tin đăng nhập; một nhánh khác dùng khảo sát giả để thu thập dữ liệu thẻ.
Vì sao mạo danh tên hiển thị nguy hiểm hơn tên miền giả?
Các cơ chế lọc chỉ dựa vào uy tín tên miền, có thể bỏ sót hành vi giả mạo tên hiển thị. KnowBe4 ThreatLabs ghi nhận thủ đoạn giả mạo tên hiển thị chạy nhiều gấp 2–3 lần so với tên miền giả.
Doanh nghiệp bảo vệ nhân viên bằng cách nào?
Kết hợp chặn tên miền độc hại, bật phân tích link tại thời điểm nhấp, gắn cờ email thưởng bất thường, diễn tập phishing và đào tạo nhận thức an ninh định kỳ cho toàn bộ nhân viên.
Kết luận
Nghiên cứu của KnowBe4 được công bố ngày 02/07/2026, khi FIFA World Cup 2026 vẫn đang diễn ra, và cho thấy các chiến dịch phishing không giảm sau ngày khai mạc mà tiếp tục thay đổi theo bối cảnh trận đấu và mức độ tin cậy của thương hiệu FIFA. FIFA World Cup 2026 đã kết thúc ngày 19/07/2026, nhưng các kỹ thuật được ghi nhận – giả mạo tên hiển thị, lạm dụng nền tảng gửi thư hợp lệ, chuỗi chuyển hướng, trang SSO giả và reply-back – vẫn là những mẫu tấn công có thể được tái sử dụng cho các sự kiện lớn khác. Vì vậy, doanh nghiệp cần duy trì đồng thời kiểm soát kỹ thuật và khả năng nhận diện của người dùng.
Là nhà phân phối chính thức của KnowBe4 tại Việt Nam, Mi2 JSC đồng hành cùng doanh nghiệp trong việc triển khai đào tạo nhận thức, mô phỏng phishing và xây dựng văn hóa an ninh — biến con người từ điểm yếu thành lớp phòng thủ vững chắc trước tội phạm mạng.