Với các hệ thống công nghệ vận hành (Operational Technology – OT), “kết nối” không phải lúc nào cũng là điều tốt. Ở những hạ tầng trọng yếu duy trì nguồn điện và nước sinh hoạt, “air-gap” – cô lập vật lý và ngắt hoàn toàn kết nối Internet – từ lâu vẫn là phòng tuyến cốt lõi. Nhưng điều đó cũng đặt ra một bài toán ngược: làm thế nào bảo vệ một hệ thống không được phép thường xuyên kết nối đám mây để tải bản cập nhật, tệp nhận diện mối đe dọa (signatures) và dữ liệu phân tích mới nhất?
Trong bối cảnh đó, chứng nhận bảo mật OT độc lập trở thành cơ sở tin cậy để doanh nghiệp lựa chọn giải pháp cho hạ tầng trọng yếu – nơi vừa cần bảo vệ nghiêm ngặt, vừa không được phép gián đoạn vận hành. Qua bài viết này, Mi2 sẽ cùng bạn tìm hiểu cách Trellix Endpoint Security (ENS) giải bài toán “vượt ra ngoài đám mây” (Beyond the Cloud), minh chứng rõ nhất là việc sản phẩm vừa đạt Chứng nhận Bảo mật OT 2026 của AV-Comparatives.
Chứng nhận Bảo mật OT 2026 của AV-Comparatives dành cho Trellix Endpoint Security là gì?
AV-Comparatives 2026 Operational Technology Protection Certification là chứng nhận do AV-Comparatives – tổ chức kiểm định bảo mật độc lập – thực hiện để đánh giá khả năng của sản phẩm bảo mật trong việc ngăn chặn các cuộc tấn công dựa trên thực thi mã độc trong môi trường OT hoàn toàn ngoại tuyến, ở trạng thái hậu xâm nhập. Trong kỳ kiểm định tháng 1/2026, Trellix Endpoint Security (ENS) đã đáp ứng yêu cầu chứng nhận và ngăn chặn toàn bộ 5 kịch bản tấn công độc hại.
Bài kiểm định được thực hiện trong tháng 1/2026. Khác với các bài thử diệt mã độc thông thường vốn phụ thuộc nhiều vào kết nối đám mây, chứng nhận này đánh giá năng lực bảo vệ tại chỗ cho những môi trường không thể hoặc không nên kết nối Internet thường xuyên. Báo cáo AV-Comparatives nêu rõ sản phẩm được kiểm thử là Trellix Endpoint Security 10.7. Trong cấu hình thử nghiệm, Adaptive Threat Protection (ATP) đặt “Rule Assignment” ở mức “Security”, ML Protect Scanning ở mức “High” và chế độ quét ngoại tuyến được bật. AV-Comparatives lưu ý kết quả chứng nhận chỉ có giá trị với phiên bản và cấu hình đã kiểm thử; với cấu hình khác, các yêu cầu chứng nhận có thể không đạt được.
Nhưng vì sao một hệ thống OT lại cần tới bộ tiêu chí đánh giá riêng như vậy, thay vì dùng chung kết quả của các bài kiểm định bảo mật endpoint thông thường?
Vì sao hệ thống OT cần một chuẩn bảo vệ riêng?
Câu trả lời nằm ở chính đặc thù vận hành của môi trường này. Đảm nhiệm việc kiểm soát các quy trình vật lý thiết yếu như mạng lưới điện, hệ thống cấp nước và dây chuyền sản xuất, hạ tầng OT thường được cô lập hoàn toàn khỏi Internet. Đặc thù này buộc doanh nghiệp phải có chiến lược bảo mật “tự chủ” ngay tại chỗ, thay vì áp dụng nguyên xi mô hình bảo vệ của hệ thống IT – đó là lý do các tổ chức cần tiếp cận giải pháp bảo mật IoT/OT một cách bài bản.
Tuy nhiên, giải pháp cô lập mạng (air-gap) không hoàn toàn an toàn tuyệt đối – một thực tế đã được chỉ ra trong 6 xu hướng an ninh mạng OT mà doanh nghiệp cần lưu ý trong năm 2026. Kẻ tấn công vẫn có thể xâm nhập vào hệ thống cô lập thông qua các con đường chính sau:
- Sử dụng USB hoặc ổ cứng ngoài di động chứa mã độc kết nối trực tiếp vào vùng cô lập.
- Nguy cơ từ nội bộ: Lỗ hổng bảo mật hoặc hành vi vô ý/cố ý từ những người có quyền truy cập vật lý vào hệ thống.
- Mở rộng kết nối: Nhu cầu kết nối một phần với đám mây/Internet để quản lý và giám sát và vận hành gia tăng, vô tình tạo ra điểm mở cho đợt tấn công.
Trong khuôn khổ chứng nhận này, hai yêu cầu then chốt là: ngăn chặn toàn bộ các kịch bản thực thi độc hại trong điều kiện máy trạm hoàn toàn ngoại tuyến, và xử lý đúng một bản cập nhật ứng dụng hợp lệ được đưa vào qua thiết bị lưu trữ rời mà không gây gián đoạn vận hành.
Đó cũng là hai nhóm kiểm thử trọng tâm của Chứng nhận Bảo mật OT 2026: các kịch bản hậu xâm nhập trên máy trạm hoàn toàn ngoại tuyến và bài kiểm tra cập nhật ứng dụng (Application Update Test). Vậy Trellix ENS đã đáp ứng các tiêu chí này như thế nào?
Đọc thêm: Thông báo chính thức từ Trellix và báo cáo chứng nhận của AV-Comparatives.
Trellix ENS đã bảo vệ OT ngoài đám mây như thế nào?
Chứng nhận OT của AV-Comparatives mô phỏng kịch bản xấu nhất – môi trường hậu xâm nhập (post-breach), khi kẻ tấn công đã có quyền truy cập cục bộ vào máy trạm Windows 10 vận hành hoàn toàn ngoại tuyến: không đám mây, không Internet, không dịch vụ đánh giá uy tín (reputation) bên ngoài.
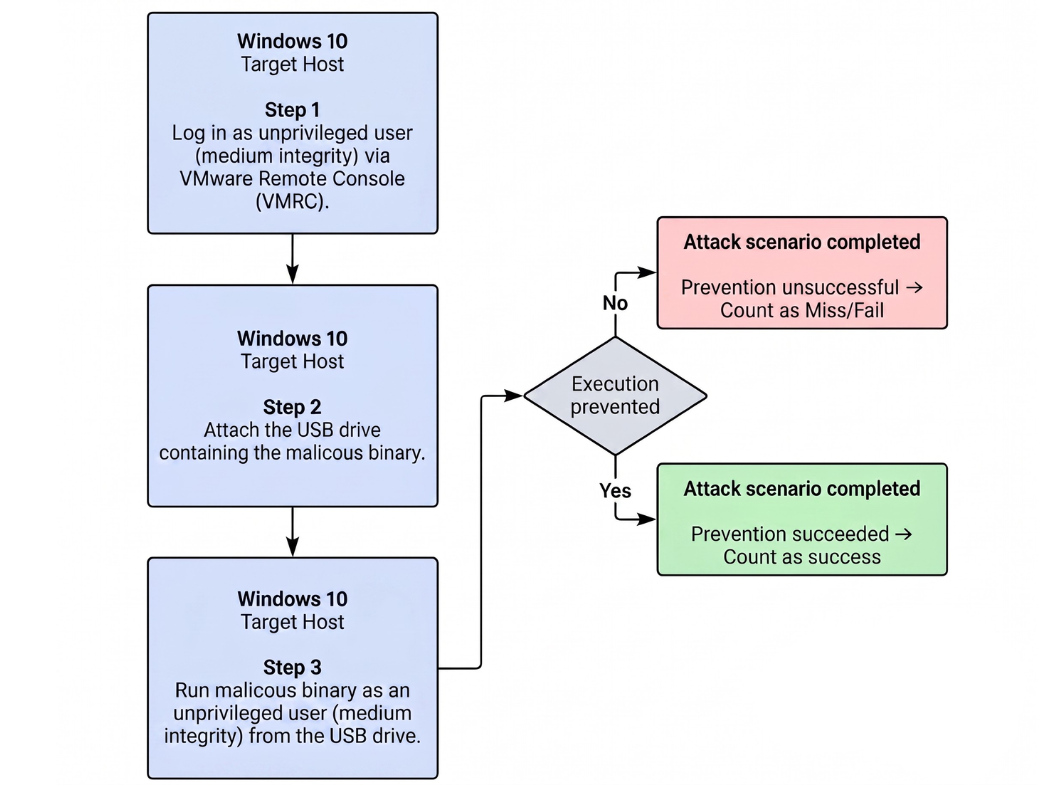 Sơ đồ quy trình kiểm định của AV-Comparatives
Trong điều kiện đó, phần lớn cơ chế phòng thủ dựa trên đám mây gần như bị vô hiệu hóa. Bài kiểm định vì vậy phản ánh sát thực tế khắc nghiệt của các nhà máy, trạm điện hay hệ thống điều khiển công nghiệp – bao gồm nhiều hạ tầng trọng yếu tại Việt Nam.
Trong bài kiểm định, Trellix ENS sử dụng Adaptive Threat Protection (ATP) và ML Protect với cơ chế học máy cục bộ để hỗ trợ nhận diện và ngăn chặn thực thi độc hại mà không phụ thuộc vào tra cứu đám mây. Theo báo cáo, Trellix Endpoint Security 10.7 đã ngăn chặn toàn bộ các kịch bản độc hại trong phạm vi kiểm thử với cấu hình được AV-Comparatives công bố.
Bảng tóm tắt kết quả thử nghiệm đạt Chứng nhận Bảo mật OT 2026
| Hạng mục | Chi tiết / Kết quả |
| Sản phẩm kiểm thử | Trellix Endpoint Security 10.7 (ENS) |
| Chứng nhận | AV-Comparatives 2026 Operational Technology Protection |
| Môi trường thử nghiệm | Máy trạm Windows 10, 100% ngoại tuyến (không đám mây/Internet) |
| Kịch bản tấn công | Tấn công dựa trên thực thi mã độc, kỹ thuật của các nhóm tấn công cấp quốc gia và gián điệp công nghiệp |
| Tỷ lệ ngăn chặn | 5/5 kịch bản độc hại bị ngăn chặn (100%) |
| Kiểm tra dương tính giả | Xử lý đúng trình cài đặt hợp lệ có chữ ký số qua USB; cập nhật hoàn tất không gián đoạn |
| Công nghệ lõi | Adaptive Threat Protection (ATP) và ML Protect (học máy cục bộ) |
| Kết quả | Đạt chứng nhận trong phạm vi phiên bản và cấu hình đã kiểm thử |
Ở nhóm kiểm thử tấn công, Trellix Endpoint Security đã ngăn chặn thành công toàn bộ 5 kịch bản thực thi độc hại, sử dụng các kỹ thuật liên quan đến giả mạo metadata/chữ ký, DLL sideloading và binary bị cài backdoor. Ở bài kiểm tra cập nhật ứng dụng riêng biệt, ENS cũng xử lý đúng trình cài đặt hợp lệ có chữ ký số được đưa vào qua USB, cho phép quá trình cập nhật hoàn tất mà không gây gián đoạn.
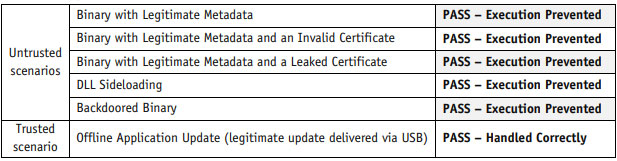
Trellix ENS vượt qua toàn bộ 5 kịch bản kiểm định
Phép thử thứ hai là bài kiểm tra cập nhật ứng dụng (Application Update Test). Nỗi lo lớn nhất trong môi trường OT là “dương tính giả” – phần mềm bảo mật chặn nhầm một bản cập nhật hợp lệ và làm dừng dây chuyền, gây thiệt hại lớn. Trellix ENS đã phân biệt chính xác giữa file độc hại và trình cài đặt hợp lệ có chữ ký số được đưa vào qua USB, cho phép cập nhật hoàn tất mà không gián đoạn vận hành.
Vượt qua cả hai nhóm tiêu chí trọng tâm của chứng nhận OT, kết quả này mang ý nghĩa trực tiếp với các nhà máy, trạm điện và hệ thống điều khiển công nghiệp tại Việt Nam – nơi việc chặn nhầm có thể gây gián đoạn vận hành và phát sinh thiệt hại đáng kể. Đây cũng là cơ sở để Mi2 tự tin giới thiệu và đồng hành cùng doanh nghiệp trong việc triển khai Trellix ENS cho hạ tầng OT.
Câu hỏi thường gặp (FAQ)
Chứng nhận Bảo mật OT 2026 do tổ chức nào cấp?
Do AV-Comparatives – một tổ chức kiểm định bảo mật độc lập – cấp. Sản phẩm được chứng nhận trong báo cáo là Trellix Endpoint Security 10.7 với cấu hình kiểm thử được AV-Comparatives công bố.
Giải pháp có bảo vệ được hệ thống OT khi ngắt hoàn toàn Internet không?
Trong phạm vi bài kiểm định, có. Trellix Endpoint Security 10.7 với cấu hình thử nghiệm của AV-Comparatives đã vận hành trên máy trạm Windows 10 hoàn toàn ngoại tuyến và ngăn chặn toàn bộ 5 kịch bản độc hại. Kết quả này chỉ áp dụng cho phiên bản và cấu hình đã được kiểm thử.
Chứng nhận này khác gì so với bài kiểm thử diệt virus thông thường?
Chứng nhận Bảo mật OT 2026 giả định môi trường hậu xâm nhập, khi kẻ tấn công đã có quyền truy cập cục bộ, và tập trung ngăn chặn hành vi thực thi thay vì chỉ quét file dựa trên đám mây.
Doanh nghiệp Việt Nam triển khai Trellix ENS cho hệ thống OT ở đâu?
Thông qua Mi2 JSC – nhà phân phối chính thức của Trellix tại Việt Nam, với đội ngũ tư vấn và triển khai giải pháp bảo mật cho hạ tầng trọng yếu.
TẢI NGAY REPORT TẠI: https://mi2.com.vn/download/trellix-endpoint-security-operational-technology-ot-certification-test-2026/
Kết luận
Việc Trellix Endpoint Security (ENS) 10.7 đạt Chứng nhận Bảo mật OT 2026 của AV-Comparatives là minh chứng rõ ràng cho năng lực bảo vệ vượt trội trong môi trường công nghệ vận hành (OT). Kết quả kiểm thử khẳng định khả năng ngăn chặn hầu hết các hành vi thực thi mã độc hậu xâm nhập, đồng thời đảm bảo xử lý chính xác các bản cập nhật hợp lệ mà không gây ảnh hưởng đến tính liên tục của vận hành. Với Adaptive Threat Protection và ML Protect sử dụng học máy cục bộ, kết quả kiểm định cho thấy ENS có thể thực thi cơ chế bảo vệ trong môi trường hoàn toàn ngoại tuyến khi sử dụng cấu hình đã được kiểm thử (tham khảo thêm giải pháp Operational Technology của Trellix).
Chính kết quả kiểm định độc lập này là cơ sở để Mi2 JSC – nhà phân phối chính thức của Trellix tại Việt Nam – tăng thêm niềm tin trong hành trình đồng hành cùng doanh nghiệp trong việc đánh giá, triển khai và vận hành giải pháp bảo mật cho hệ thống OT. Liên hệ Mi2 JSC để được tư vấn giải pháp phù hợp với hạ tầng OT của doanh nghiệp bạn.