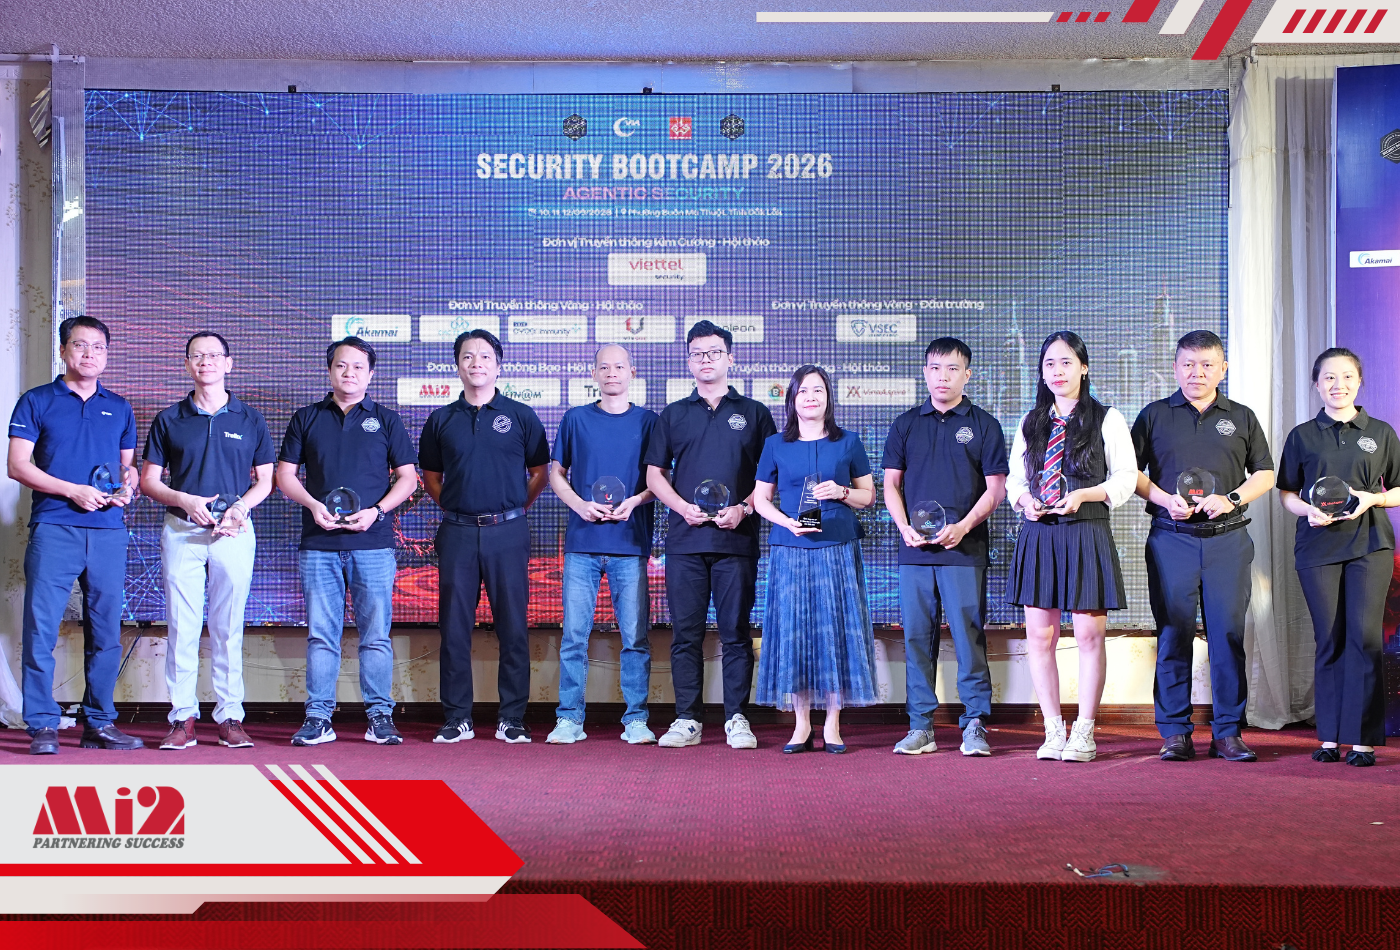
Ngày 10 – 12/09/2026 vừa qua, Security Bootcamp 2026 – diễn đàn thường niên của cộng đồng An toàn Thông tin Việt Nam được Hiệp hội Internet Việt Nam (VIA) phối hợp với Sở khoa học và Công nghệ tỉnh Đắk Lắk tổ chức đã chính thức khép lại tại Buôn Ma Thuột (Đắk Lắk), với sự tham gia của hơn 300 đại biểu đến từ cơ quan quản lý, doanh nghiệp và các trường đại học.
Đánh dấu cột mốc năm thứ 13 đồng hành cùng sự kiện, năm nay Mi2 vinh dự tiếp tục đồng hành cùng đối tác chiến lược Trellix, mang tới bài tham luận về săn tìm mối đe dọa (threat hunting) – góc nhìn thực chiến đúng với chủ đề “Agentic Security” mà sự kiện năm nay đặt ra: AI chuyển từ vai trò hỗ trợ sang chủ động tham gia phát hiện, phân tích và ứng phó.
Đấu trường Arena và bài toán quen thuộc của mọi SOC
Bên cạnh các bài trình bày giá trị đến từ gần 30 diễn giả, điểm nhấn quen thuộc của Security Bootcamp là đấu trường Arena. Năm nay, gần 30 đội thi từ các tổ chức tài chính và doanh nghiệp có một ngày rưỡi để xử lý các kịch bản mô phỏng, trong điều kiện giới hạn cả thời gian lẫn nguồn lực – rất gần với thực tế mà một đội vận hành an ninh (SOC) phải đối mặt.
Chính sự giới hạn đó tạo ra bài học đáng giá nhất: khi dữ liệu đổ về liên tục, việc kiểm tra hết mọi cảnh báo là bất khả thi. Đội đi xa nhất hiếm khi là đội xử lý nhiều cảnh báo nhất, mà là đội sớm nhận ra đâu là tín hiệu đáng theo đuổi.
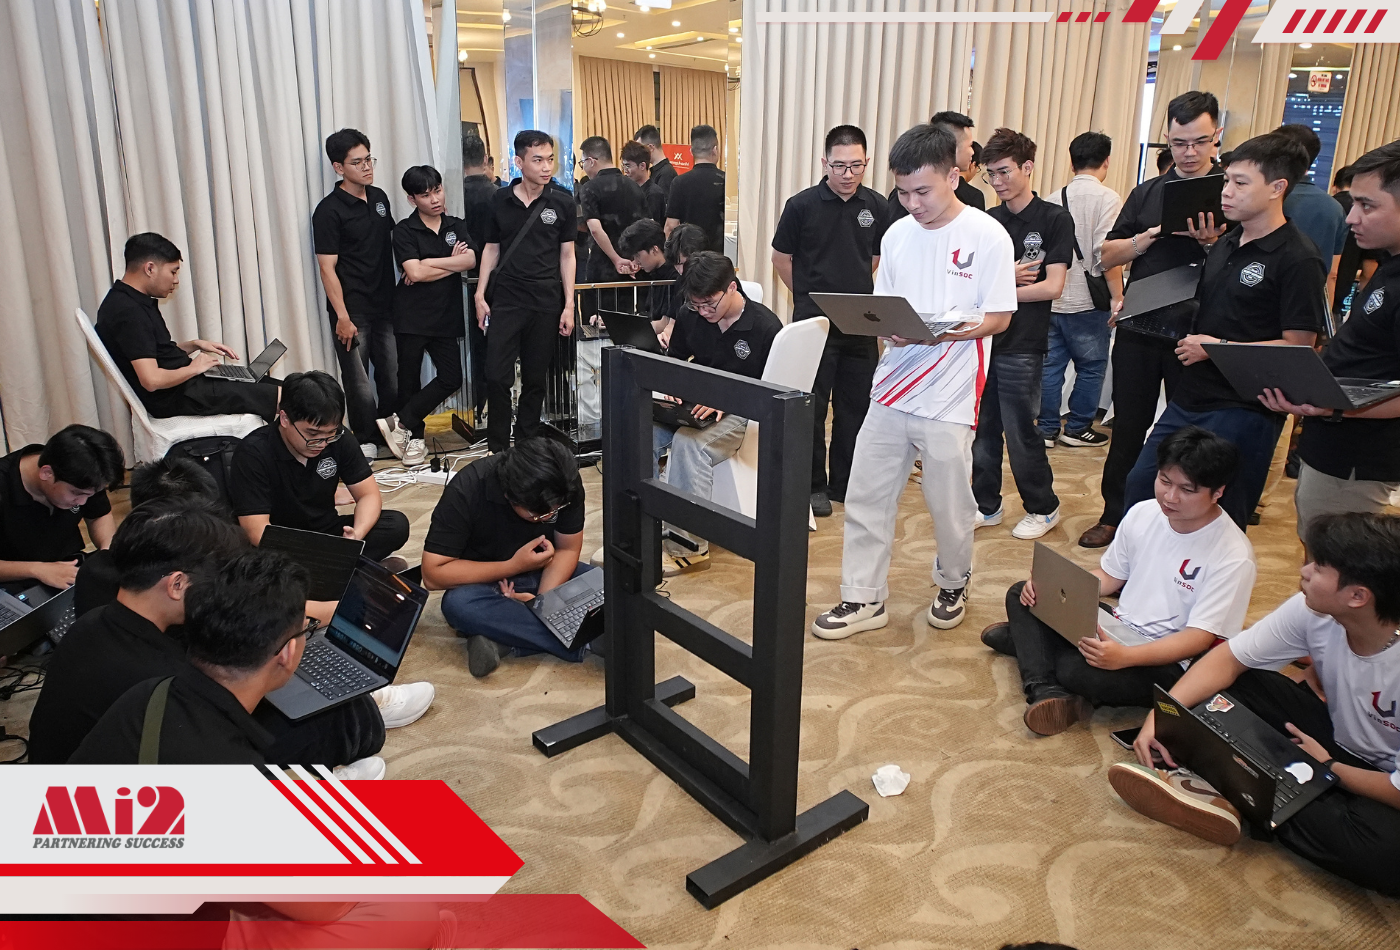
Không khí tranh tài sôi nổi của các đội thi với những bài thực hành và tình huống an ninh mạng chuyên sâu
Nghịch lý phòng thủ hiện đại trong kỷ nguyên AI
Trình bày tại hội trường chuyên môn, ông James Murphy – Field CTO, mảng Tình báo Mối đe dọa khu vực châu Á – Thái Bình Dương của Trellix mở đầu bằng một nghịch lý: AI cho phép đội ngũ phòng thủ xử lý khối lượng dữ liệu đo đạc từ xa (telemetry) lớn chưa từng có, nhưng điều đó không làm hoạt động săn tìm mối đe doạ bớt quan trọng – ngược lại, nó khiến công việc này quan trọng hơn và buộc các tổ chức phải nghĩ lại cách làm.
Máy móc tương quan dữ liệu ở tốc độ con người không thể theo kịp, nhưng ba câu hỏi quyết định kết quả của một cuộc săn tìm thì thuật toán chưa trả lời thay được: điều gì đáng săn tìm, vì sao một tín hiệu có ý nghĩa, và cuộc điều tra nên đi tiếp về đâu.
“Hiệu quả của ‘threat hunting’ không được đo bằng số lượng cảnh báo được tạo ra hay số truy vấn đã chạy” – thông điệp được nhắc lại xuyên suốt bài trình bày.
Ông James Murphy – diễn giả của buổi tham luận – chia sẻ chuyên môn về cách tiếp cận Threat Hunting chủ động trong môi trường an ninh mạng hiện đại
“Disciplined hunting”: Quyết định dựa trên tổ hợp tín hiệu
Phương pháp mà diễn giả gọi là “disciplined hunting” không khởi động từ cảnh báo. Đội săn tìm theo dõi liên tục các chiến dịch đang hoạt động trên bình diện toàn cầu – kẻ tấn công nhắm vào ai, sử dụng kỹ thuật (tradecraft) gì – rồi đối chiếu với đặc thù của từng môi trường.
Từ nền tảng đó, quyết định săn tìm dựa trên bốn nhóm tín hiệu được đánh giá cùng nhau, gán trọng số theo mức độ liên quan, độ tin cậy và tác động:
- Cảnh báo độ tin cậy thấp – những cảnh báo thường bị xếp xuống cuối hàng đợi xử lý.
- Hành vi bất thường – các hoạt động lệch khỏi đường cơ sở (baseline) của môi trường.
- Hạ tầng bị tái sử dụng – máy chủ, tên miền từng xuất hiện trong các chiến dịch trước đó.
- Dấu hiệu lạm dụng danh tính – tài khoản, ứng dụng hợp lệ bị chiếm quyền để hoạt động.
Xét riêng lẻ, từng tín hiệu gần như vô hại hoặc nằm dưới ngưỡng phát hiện của công cụ truyền thống. Nhưng khi đặt cạnh nhau trong ngữ cảnh đối kháng, chúng thường làm lộ diện hoạt động xâm nhập ở giai đoạn rất sớm, hạ tầng đang được chuẩn bị cho chiến dịch, hoặc hành vi lạm dụng chính những dịch vụ vốn được tin cậy.
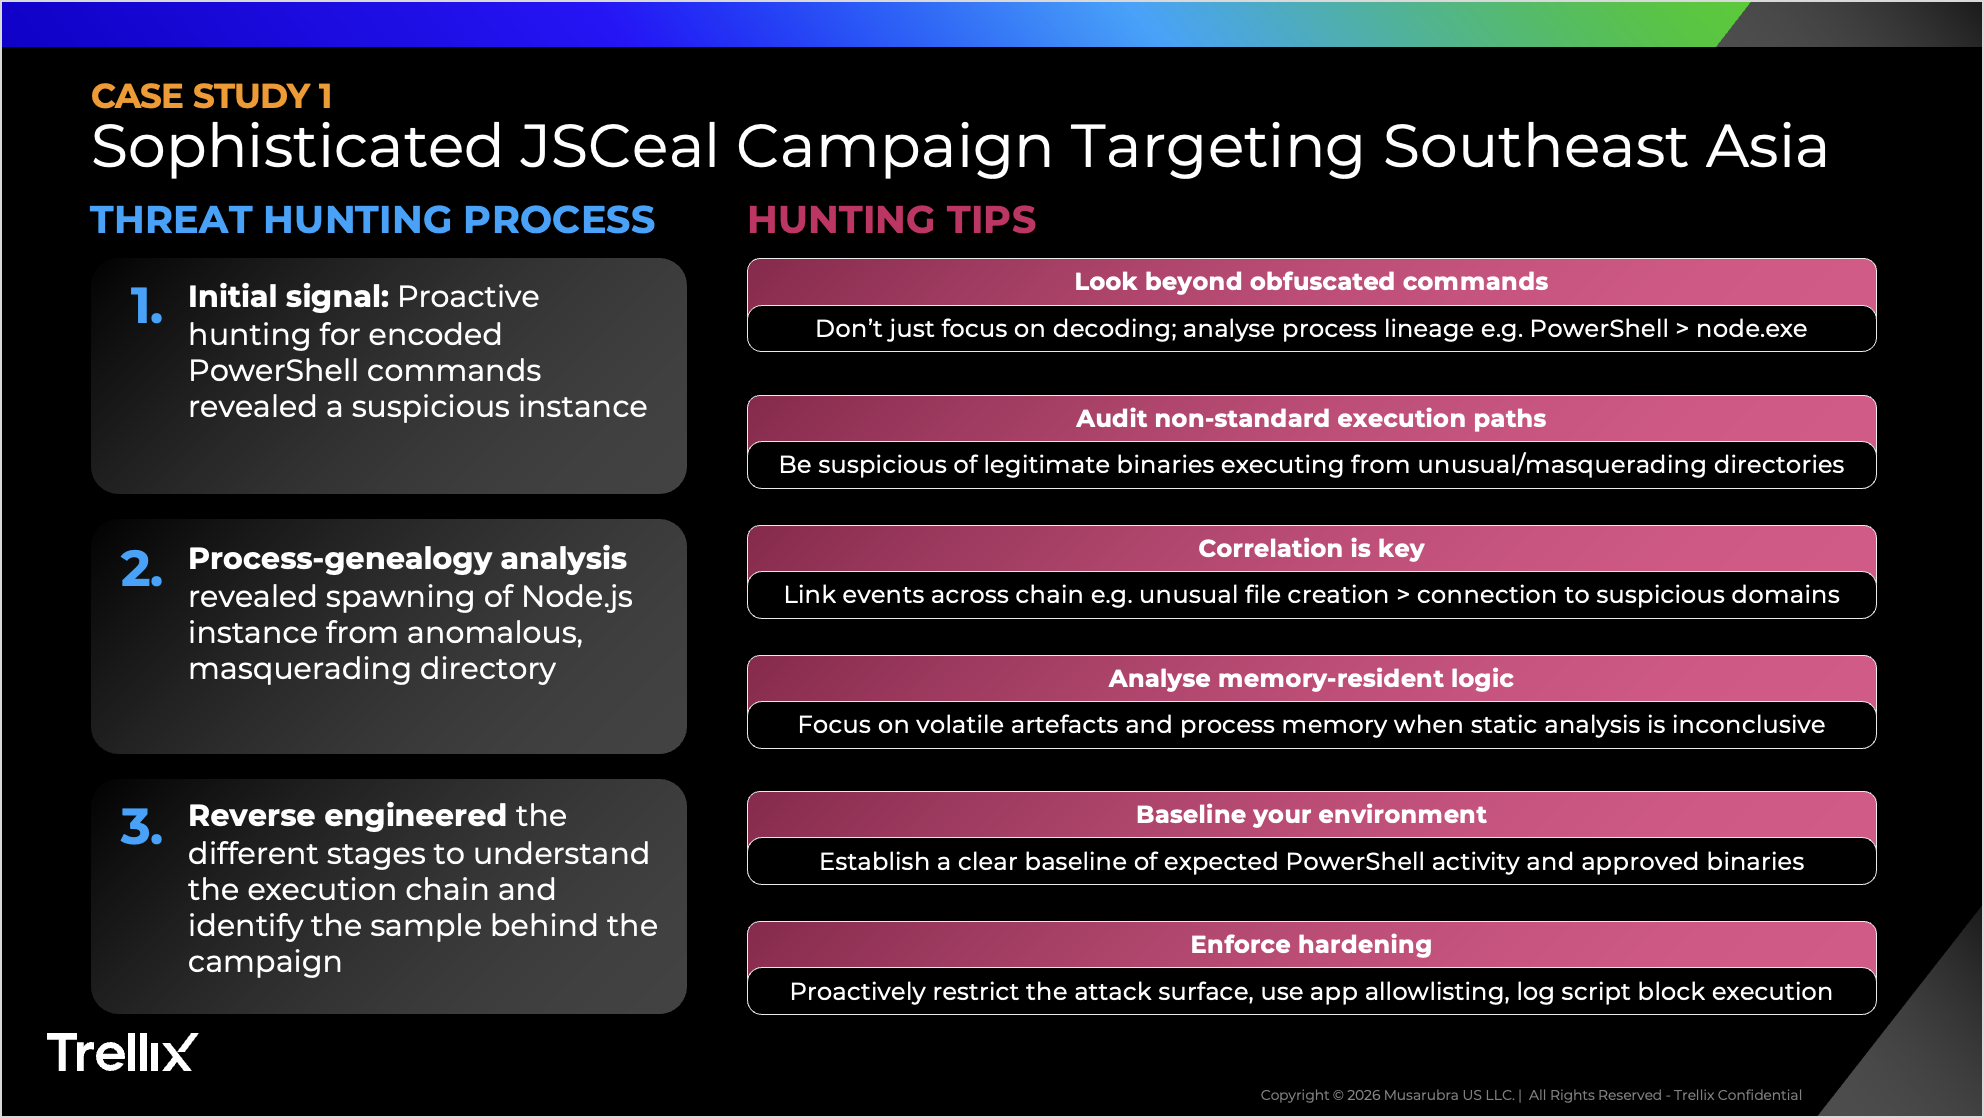
Quy trình săn tìm và nguyên tắc thực hành đúc kết từ chiến dịch JSCeal. Nguồn: trang trình bày của Trellix tại Security Bootcamp 2026.
Trellix SecondSight & Trellix Wise: Thu hẹp “vùng xám”
Không phải tổ chức nào cũng có đội săn tìm chuyên trách. Diễn giả gọi khoảng trống đó là “vùng xám” – nơi các lớp phòng thủ vẫn đều đặn sinh ra “tín hiệu yếu”, nhưng đội an ninh không đủ nguồn lực để sàng lọc toàn bộ dữ liệu đo đạc từ xa (telemetry).
Sức ép càng lớn khi tốc độ khai thác lỗ hổng rút ngắn chóng mặt: theo số liệu dẫn trong bài, thời gian từ lúc lỗ hổng xuất hiện đến khi bị khai thác đã giảm xuống dưới một ngày trong năm 2026, so với 23,2 ngày của năm 2025. Song song, kẻ tấn công nhắm vào các thực thể bị chiếm quyền và ứng dụng OAuth để vượt qua xác thực đa yếu tố, đồng thời tận dụng công cụ sẵn có của hệ điều hành (living-off-the-land) để né phát hiện.
Để thu hẹp khoảng trống này, Trellix giới thiệu hai hướng tiếp cận bổ trợ nhau:
- Trellix SecondSight – dịch vụ săn tìm mối đe dọa chủ động trên chính dữ liệu đo đạc xừ xa EDR (telemetry EDR), email và network sẵn có: tương quan các “tín hiệu yếu” giữa ba nguồn, phát hiện sớm những cuộc tấn công lén lút, và khắc phục có kiểm chứng – xác nhận đã loại bỏ hoàn toàn tàn dư của kẻ tấn công.
- Trellix Wise – lớp AI cho vận hành an ninh với tinh thần “không bỏ sót cảnh báo nào”, tự động hóa điều tra và quy trình SOC, đồng thời hỗ trợ báo cáo tuân thủ.
Một bên bổ sung năng lực chuyên gia mà tổ chức còn thiếu, một bên tự động hóa phần việc lặp lại để đội ngũ tại chỗ tập trung vào phán đoán.
Kết luận: Chủ động săn tìm thay vì chờ cảnh báo
Thông điệp đọng lại sau Security Bootcamp 2026 rất rõ ràng: an ninh hiệu quả không đo bằng số cảnh báo đã xử lý, mà bằng tốc độ kết nối ý đồ, hành vi và ngữ cảnh để chặn đối thủ trước khi thiệt hại xảy ra. Kịch bản của kẻ tấn công (playbook) được thiết kế để vượt qua phòng thủ thông thường, và chính hạ tầng “đáng tin cậy” đang định hình lại bề mặt tấn công.
13 năm đồng hành cùng Security Bootcamp không chỉ là một cột mốc, mà còn là cam kết của Mi2 trong việc cùng cộng đồng chia sẻ tri thức, kết nối chuyên gia và góp phần nâng cao năng lực an toàn thông tin tại Việt Nam.
Là nhà phân phối chính thức các giải pháp Trellix tại Việt Nam, liên hệ Mi2 ngay để được tư vấn chi tiết, khảo sát hiện trạng và triển khai các giải pháp giúp doanh nghiệp chuyển từ phản ứng theo cảnh báo sang chủ động săn tìm mối đe dọa.