Từ nhà máy sản xuất, hệ thống cấp nước đến lưới điện quốc gia và cơ quan chính phủ, hạ tầng trọng yếu đang là mục tiêu chiến lược của các nhóm tấn công có tổ chức, tội phạm mạng và các tác nhân đe dọa được nhà nước bảo trợ. AI đang giúp kẻ tấn công rút ngắn thời gian tấn công, xâm nhập của các chiến dịch APT từ 2,5 ngày xuống còn 25 phút.
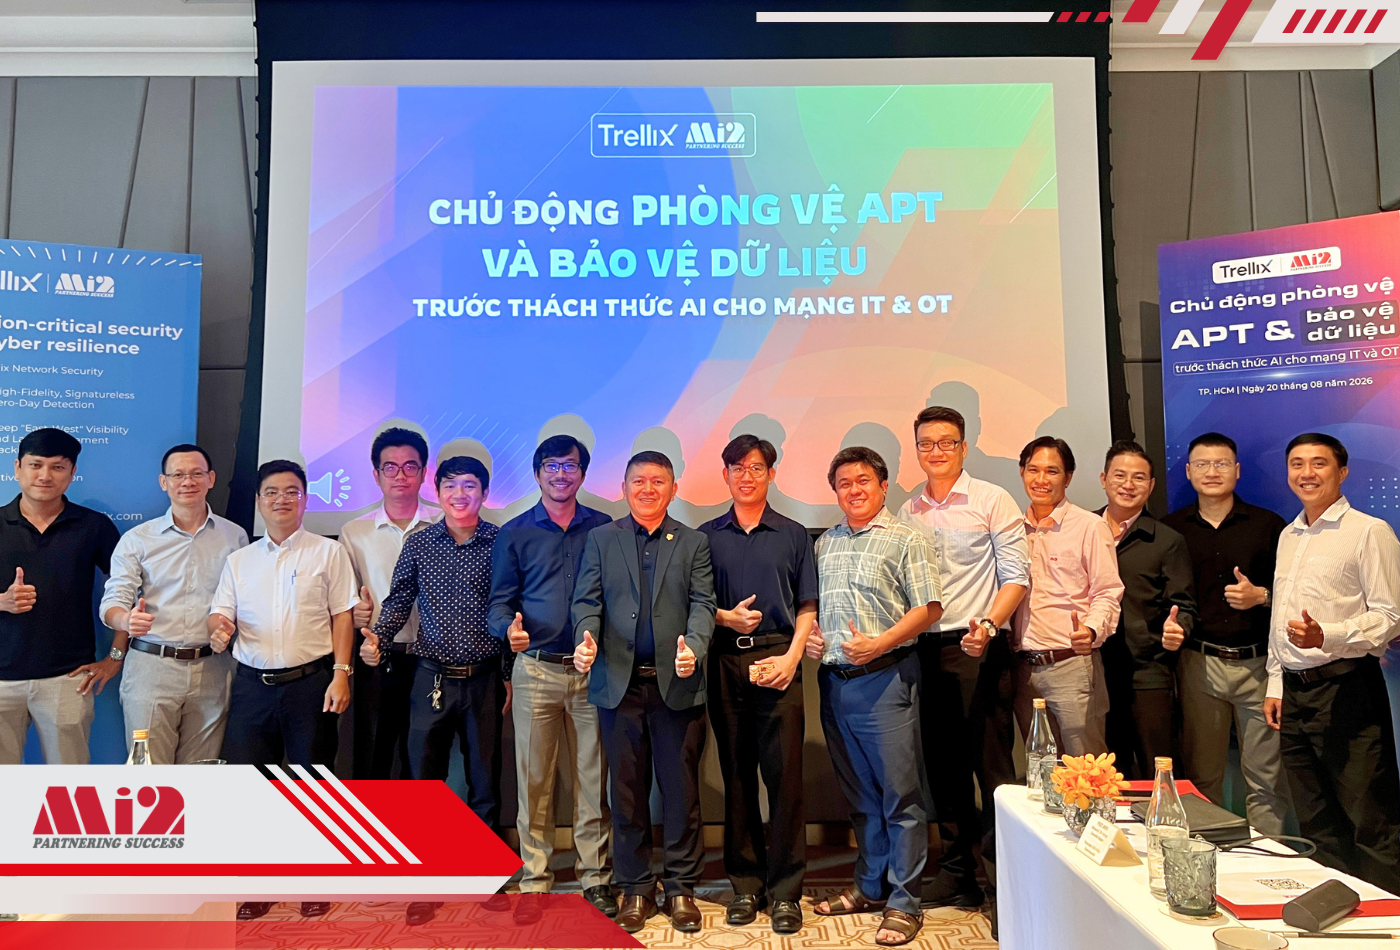
Trong khi thời gian trung bình để phát hiện xâm nhập vẫn là 181 ngày. Đó là những con số được đưa ra tại hội thảo “Chủ động phòng vệ APT và Bảo vệ dữ liệu trước thách thức AI cho mạng IT–OT” do Mi2 JSC phối hợp cùng Trellix tổ chức cho lãnh đạo các đơn vị thuộc Tổng công ty Điện lực Phía Nam, có giá trị tham khảo cho ngành sản xuất, nước, năng lượng và khối cơ quan nhà nước.
Khi hệ thống càng hiện đại, mục tiêu càng hấp dẫn
Vì sao các quốc gia, tập đoàn đầu tư mạnh cho bảo mật vẫn liên tục là nạn nhân của ransomware? Bản đồ tấn công toàn cầu năm 2024 cho thấy chính những nền kinh tế số hóa sâu rộng nhất lại bị tấn công dày đặc nhất, dẫn đầu là Mỹ. Câu trả lời nằm ở mức độ hấp dẫn của mục tiêu: hệ thống phân tán thường không đủ giá trị để bị nhắm đến, nhưng khi tập trung hóa quản trị vận hành – điều đang diễn ra mạnh trong ngành điện, nước, sản xuất tại Việt Nam để tiến tới trạm không người trực, nhà máy thông minh – hệ thống đó lập tức thành mục tiêu giá trị cao.
Đối thủ ở đây không còn là tội phạm đơn lẻ, mà thường là các nhóm quy mô hàng nghìn nhân sự. Các nhóm này trinh sát kỹ lưỡng, nắm rõ ai là lãnh đạo, hệ thống bảo mật nào đang dùng, thậm chí đã có mặt sẵn trong mạng lưới trước khi bị phát hiện – như vụ mất điện 18 giờ liên tục tại Venezuela năm 2022, khi đơn vị vận hành mất khả năng kiểm soát chính mạng lưới của mình.
AI – con dao hai lưỡi làm thay đổi tốc độ cuộc chơi
Trước đây, một cuộc tấn công có chủ đích (APT) – vượt qua các lớp kiểm soát an ninh mà không bị phát hiện – cần trung bình 2,5 ngày (theo dữ liệu thống kê của đơn vị Unit 42 thuộc hãng Palo Alto Networks). Với sự hỗ trợ của AI, thời gian tấn công và thoả hiệp hệ thống rút ngắn xuống còn khoảng 25 phút. Kẻ tấn công dùng AI để tự động hóa dò quét lỗ hổng, tạo mã độc biến đổi liên tục, trong khi năng lực phòng thủ bằng AI của phần lớn các tổ chức vẫn đi sau.
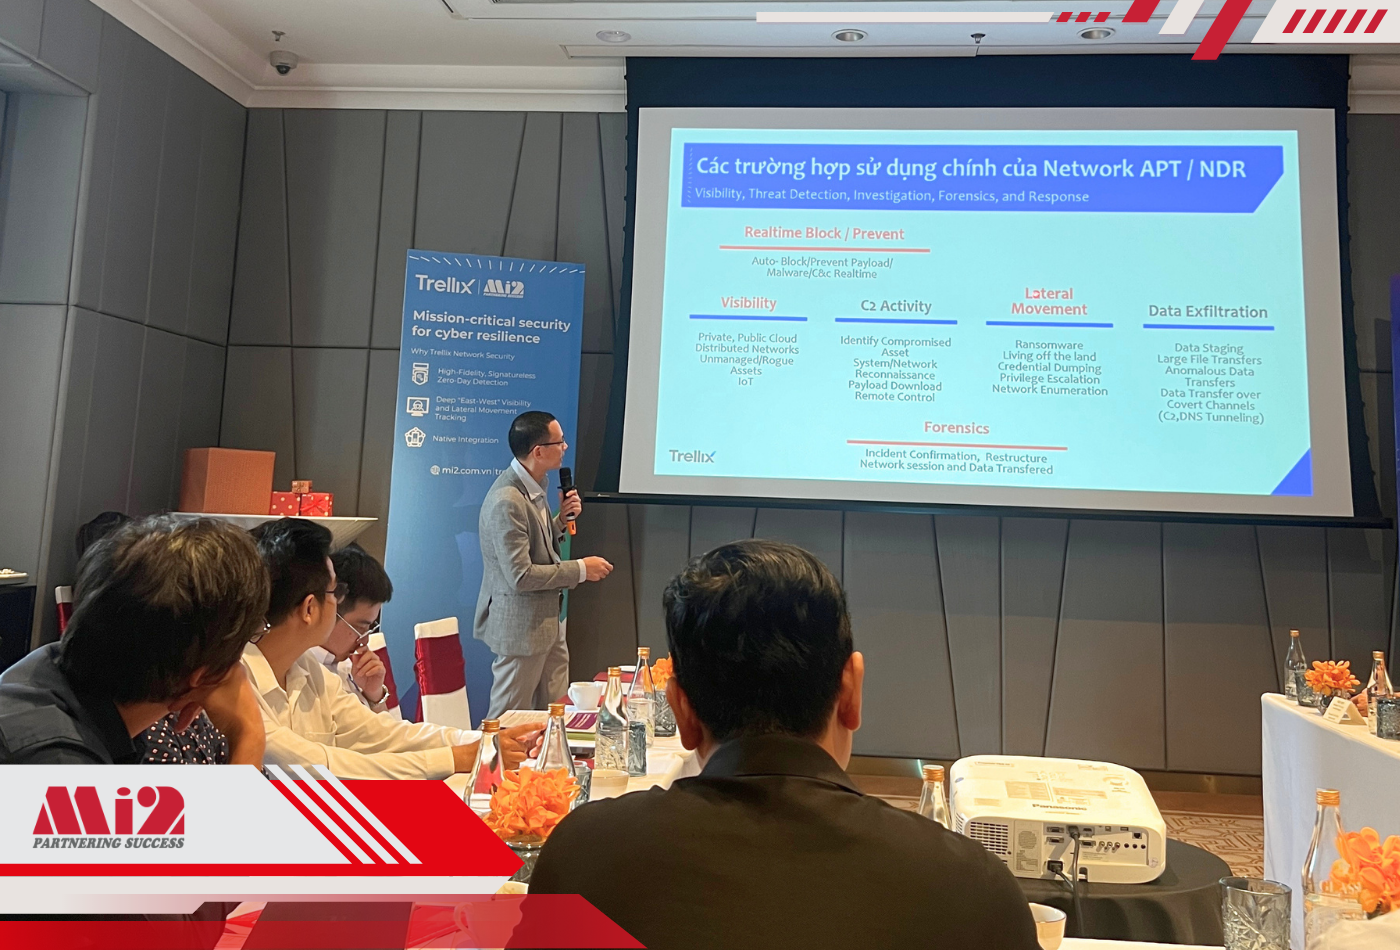
Chuyên gia Trellix trình bày các trường hợp sử dụng chính của Network APT/NDR tại hội thảo
Theo nghiên cứu của Viện Ponemon và IBM (2025), thời gian trung bình phát hiện hệ thống bị xâm nhập và thỏa hiệp (MTTD) toàn cầu là 181 ngày, cộng 60 ngày khắc phục, tổng 241 ngày – mức thấp nhất trong 9 năm nhờ AI. Mã độc đã nằm vùng và âm thầm thực thi hành vi xấu trong hệ thống suốt nửa năm mà hệ thống bảo mật (bao gồm đa dạng giải pháp như endpoint security, network firewall, network intrusion prevention, thậm chí là giải pháp chống APT) không định danh được. Chi phí trung bình mỗi sự cố khoảng 4 triệu USD, riêng tài chính và năng lượng còn cao hơn.
Điểm mù East-West Traffic và bài toán hội tụ IT–OT
Hiện nay, nhiều tổ chức vẫn chỉ tập trung vào phòng thủ hệ thống ở mức vành đai, đường biên và bảo vệ thiết bị điểm cuối, trong khi thực tế các tấn công nâng cao ngày nay đều được thiết kế để lảng tránh và vượt qua các lớp bảo vệ này. Khi kẻ tấn công lọt qua lớp biên, chúng gần như tự do di chuyển ngang (lateral movement) mà không bị giám sát, do lưu lượng nội bộ (East-West traffic) ít được kiểm soát chặt chẽ như lưu lượng ra vào biên.
Đặc thù hạ tầng ngành điện, nước và sản xuất là sự tồn tại song song giữa IT và OT – gồm hệ thống điều khiển công nghiệp (ICS), SCADA, thiết bị tại nhà máy và trạm biến áp – vốn thiết kế vận hành ổn định nhiều năm nhưng thiếu cơ chế bảo mật hiện đại, và bề mặt tấn công mở rộng khi ngày càng kết nối với IT, Internet. Cách tiếp cận đúng là xây dựng năng lực giám sát, phản ứng thống nhất trên toàn môi trường hội tụ IT–OT, hướng tới năng lực phục hồi (resilience): tổ chức có thể bị tấn công nhưng không được phép “chết”, phải phát hiện sớm, phản ứng nhanh và phục hồi trong thời gian ngắn nhất.
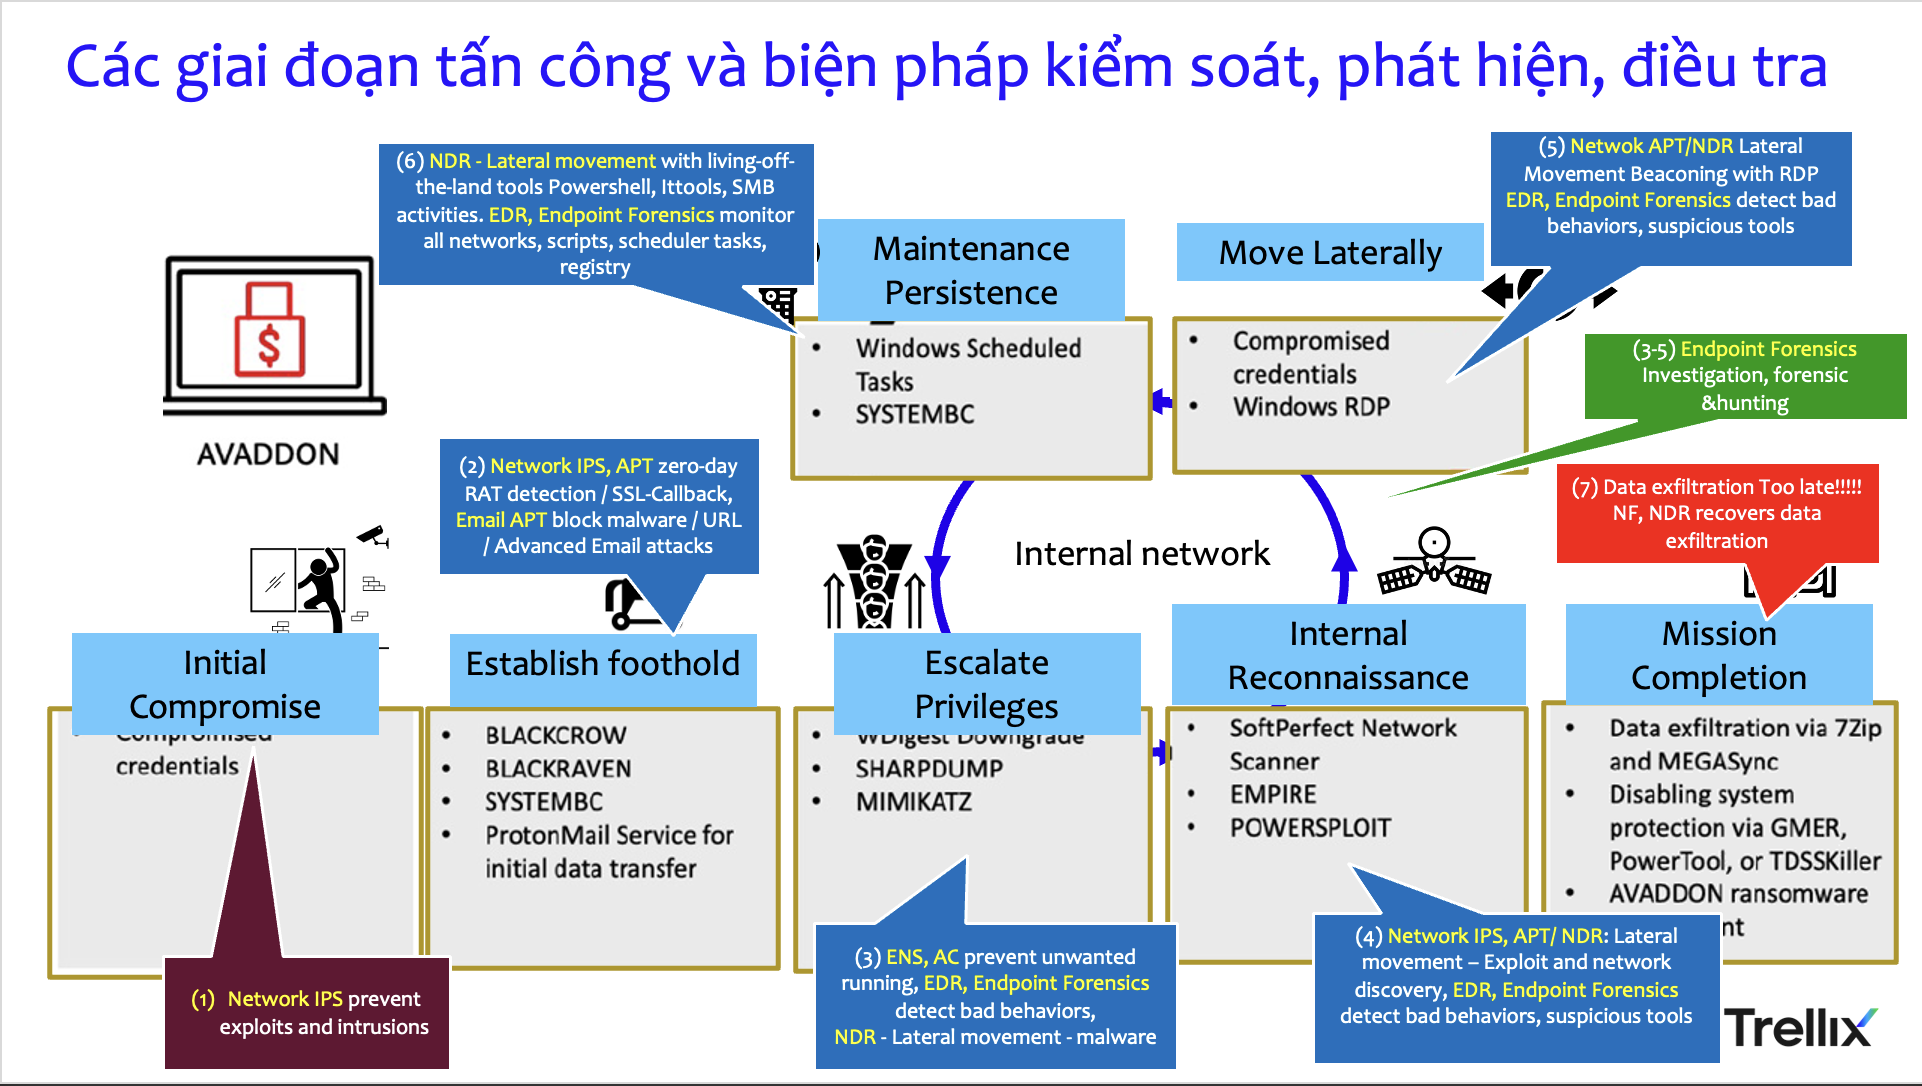
Các giai đoạn tấn công và giải pháp phù hợp
Zero Trust, chủ quyền dữ liệu và AI on-premise
Khung Zero Trust hiện nay đã vượt ra khỏi việc chỉ triển khai hệ thống quản lý định danh (IAM), trở thành framework an ninh toàn diện tương tự NIST Cybersecurity Framework, bao phủ Identity, Device, Network, Application & Workload và Data Security – trong đó Identity vẫn là mảng nhiều tổ chức còn bỏ ngỏ do hệ sinh thái ứng dụng nội bộ quá phức tạp.
Tại Việt Nam, các tổ chức hạ tầng trọng yếu đang phải tuân thủ Luật An ninh mạng, quy định an toàn hệ thống thông tin theo cấp độ và Luật Bảo vệ dữ liệu cá nhân – vừa là yêu cầu tuân thủ, vừa là động lực nâng chuẩn giám sát, ứng phó sự cố.
Đứng trước thách thức tội phạm mạng sử dụng AI
Để rút ngắn thời gian tấn công, xâm nhập, tổ chức cũng cần phải trang bị và áp dụng AI cho công tác vận hành bảo mật đảm bảo khả năng phát phát hiện, điều tra và xử lý các tấn công, đe doạ an ninh một cách nhanh chóng và hiệu quả. Tuy nhiên, với khối chính phủ và năng lượng, mối quan tâm hàng đầu khi sử dụng AI đó là chủ quyền về dữ liệu. Thực tế cho thấy các hệ thống, dịch vụ AI đang phụ thuộc gần như hoàn toàn vào đám mây quốc tế (public cloud) và nằm ngoài phạm vi lãnh thổ Việt Nam.
Đón đầu xu hướng này, trong quý 4 năm nay, Trellix dự kiến ra mắt Trellix Wise on-premise – phiên bản Agentic AI cho toàn bộ hoạt động vận hành an ninh (Security Operation) của tổ chức, triển khai hoàn toàn tại hạ tầng nội bộ, được phát triển từ Generative AI – hướng đến nhóm khách hàng cần vận hành on-premise hoặc air-gap.
Đồng hành cùng hạ tầng trọng yếu
Ban lãnh đạo doanh nghiệp sản xuất, đơn vị vận hành hạ tầng điện, nước và cơ quan nhà nước nên ưu tiên: giám sát, phát hiện xâm nhập trong lưu lượng nội bộ (NDR) thay vì chỉ tập trung lớp biên và điểm cuối; hội tụ giám sát an ninh IT–OT thành một trung tâm vận hành thống nhất; triển khai Zero Trust như chương trình chuyển đổi định danh toàn diện, và với tổ chức yêu cầu cao về chủ quyền dữ liệu, cần áp dụng Agentic AI cho các hoạt động vận hành an ninh (Security Operation) sử dụng hạ tầng AI On-Premise.
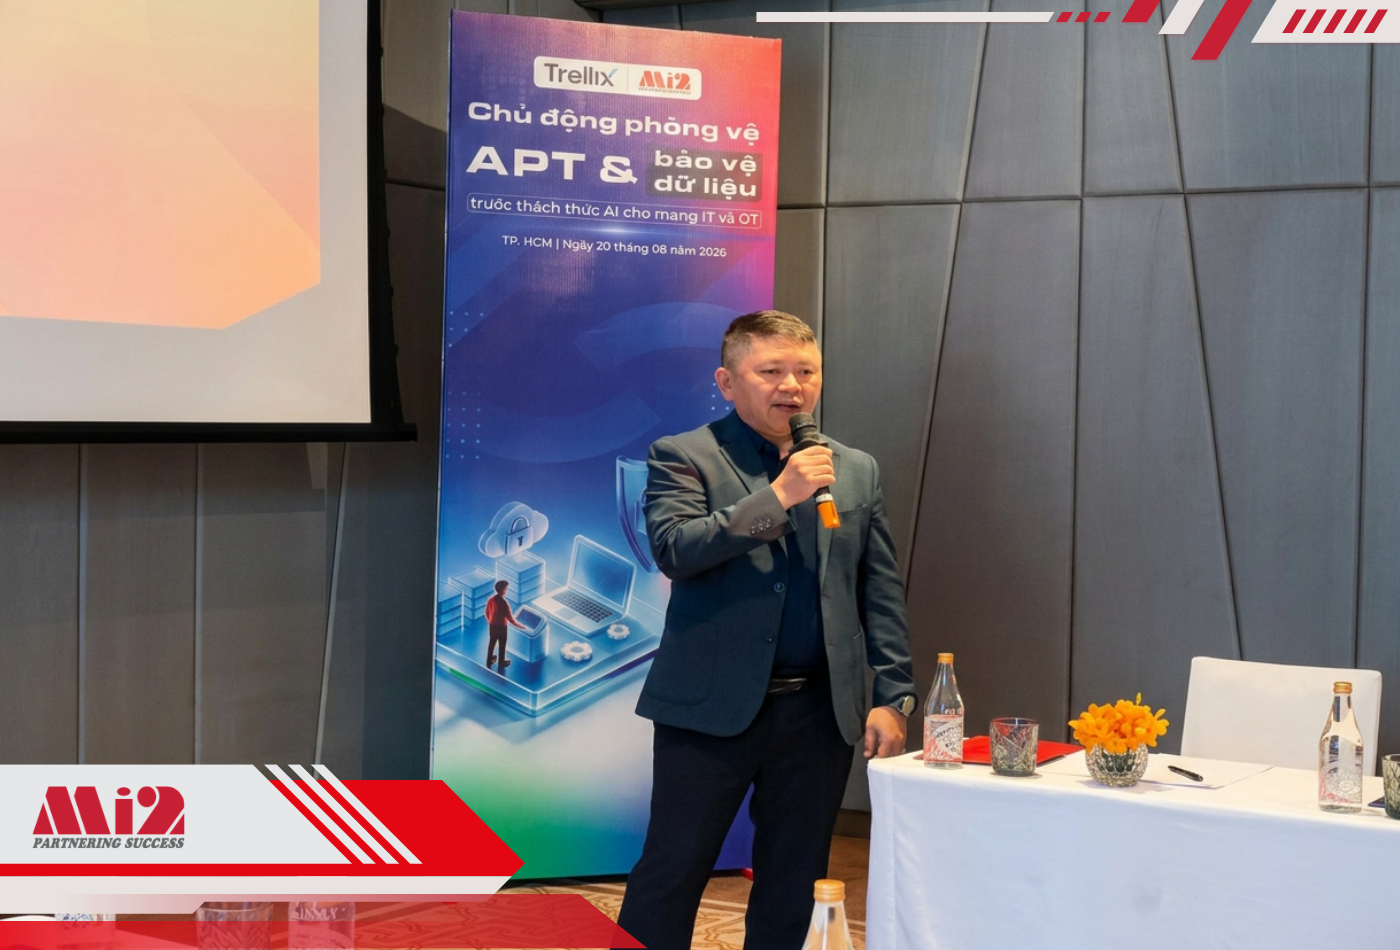
Ông Trần Minh Trí, Giám đốc Vận hành của Mi2 JSC, phát biểu cam kết đồng hành cùng ngành điện và hạ tầng trọng yếu
Đại diện Mi2 JSC khẳng định hội thảo nằm trong chuỗi hoạt động đồng hành cùng các tổ chức đã và đang vận hành các hạ tầng trọng yếu tại Việt Nam. Kết nối giải pháp công nghệ tiên tiến của các hãng bảo mật uy tín – trong đó có Trellix, hình thành từ việc hợp nhất McAfee Enterprise và FireEye, đối tác được nhiều chính phủ và doanh nghiệp năng lượng trên thế giới tin dùng – với nhu cầu thực tế của doanh nghiệp trong nước.
Kết lại
Khép lại chương trình, hội thảo không chỉ mang đến những góc nhìn cập nhật về xu hướng tấn công và giải pháp phòng vệ mà còn khẳng định cam kết đồng hành lâu dài của Mi2 JSC và Trellix cùng ngành điện trong hành trình bảo vệ hạ tầng trọng yếu quốc gia.
Trước bối cảnh các mối đe dọa mạng ngày càng tinh vi và khó lường, việc chủ động đầu tư cho năng lực an ninh mạng trên môi trường hội tụ IT–OT sẽ là yếu tố then chốt giúp các đơn vị ngành điện bảo đảm vận hành an toàn, liên tục và bền vững. Mi2 JSC sẽ tiếp tục tổ chức các hoạt động chia sẻ chuyên môn tương tự, nhằm góp phần nâng cao năng lực phòng thủ an ninh mạng cho cộng đồng doanh nghiệp và các tổ chức hạ tầng trọng yếu tại Việt Nam.