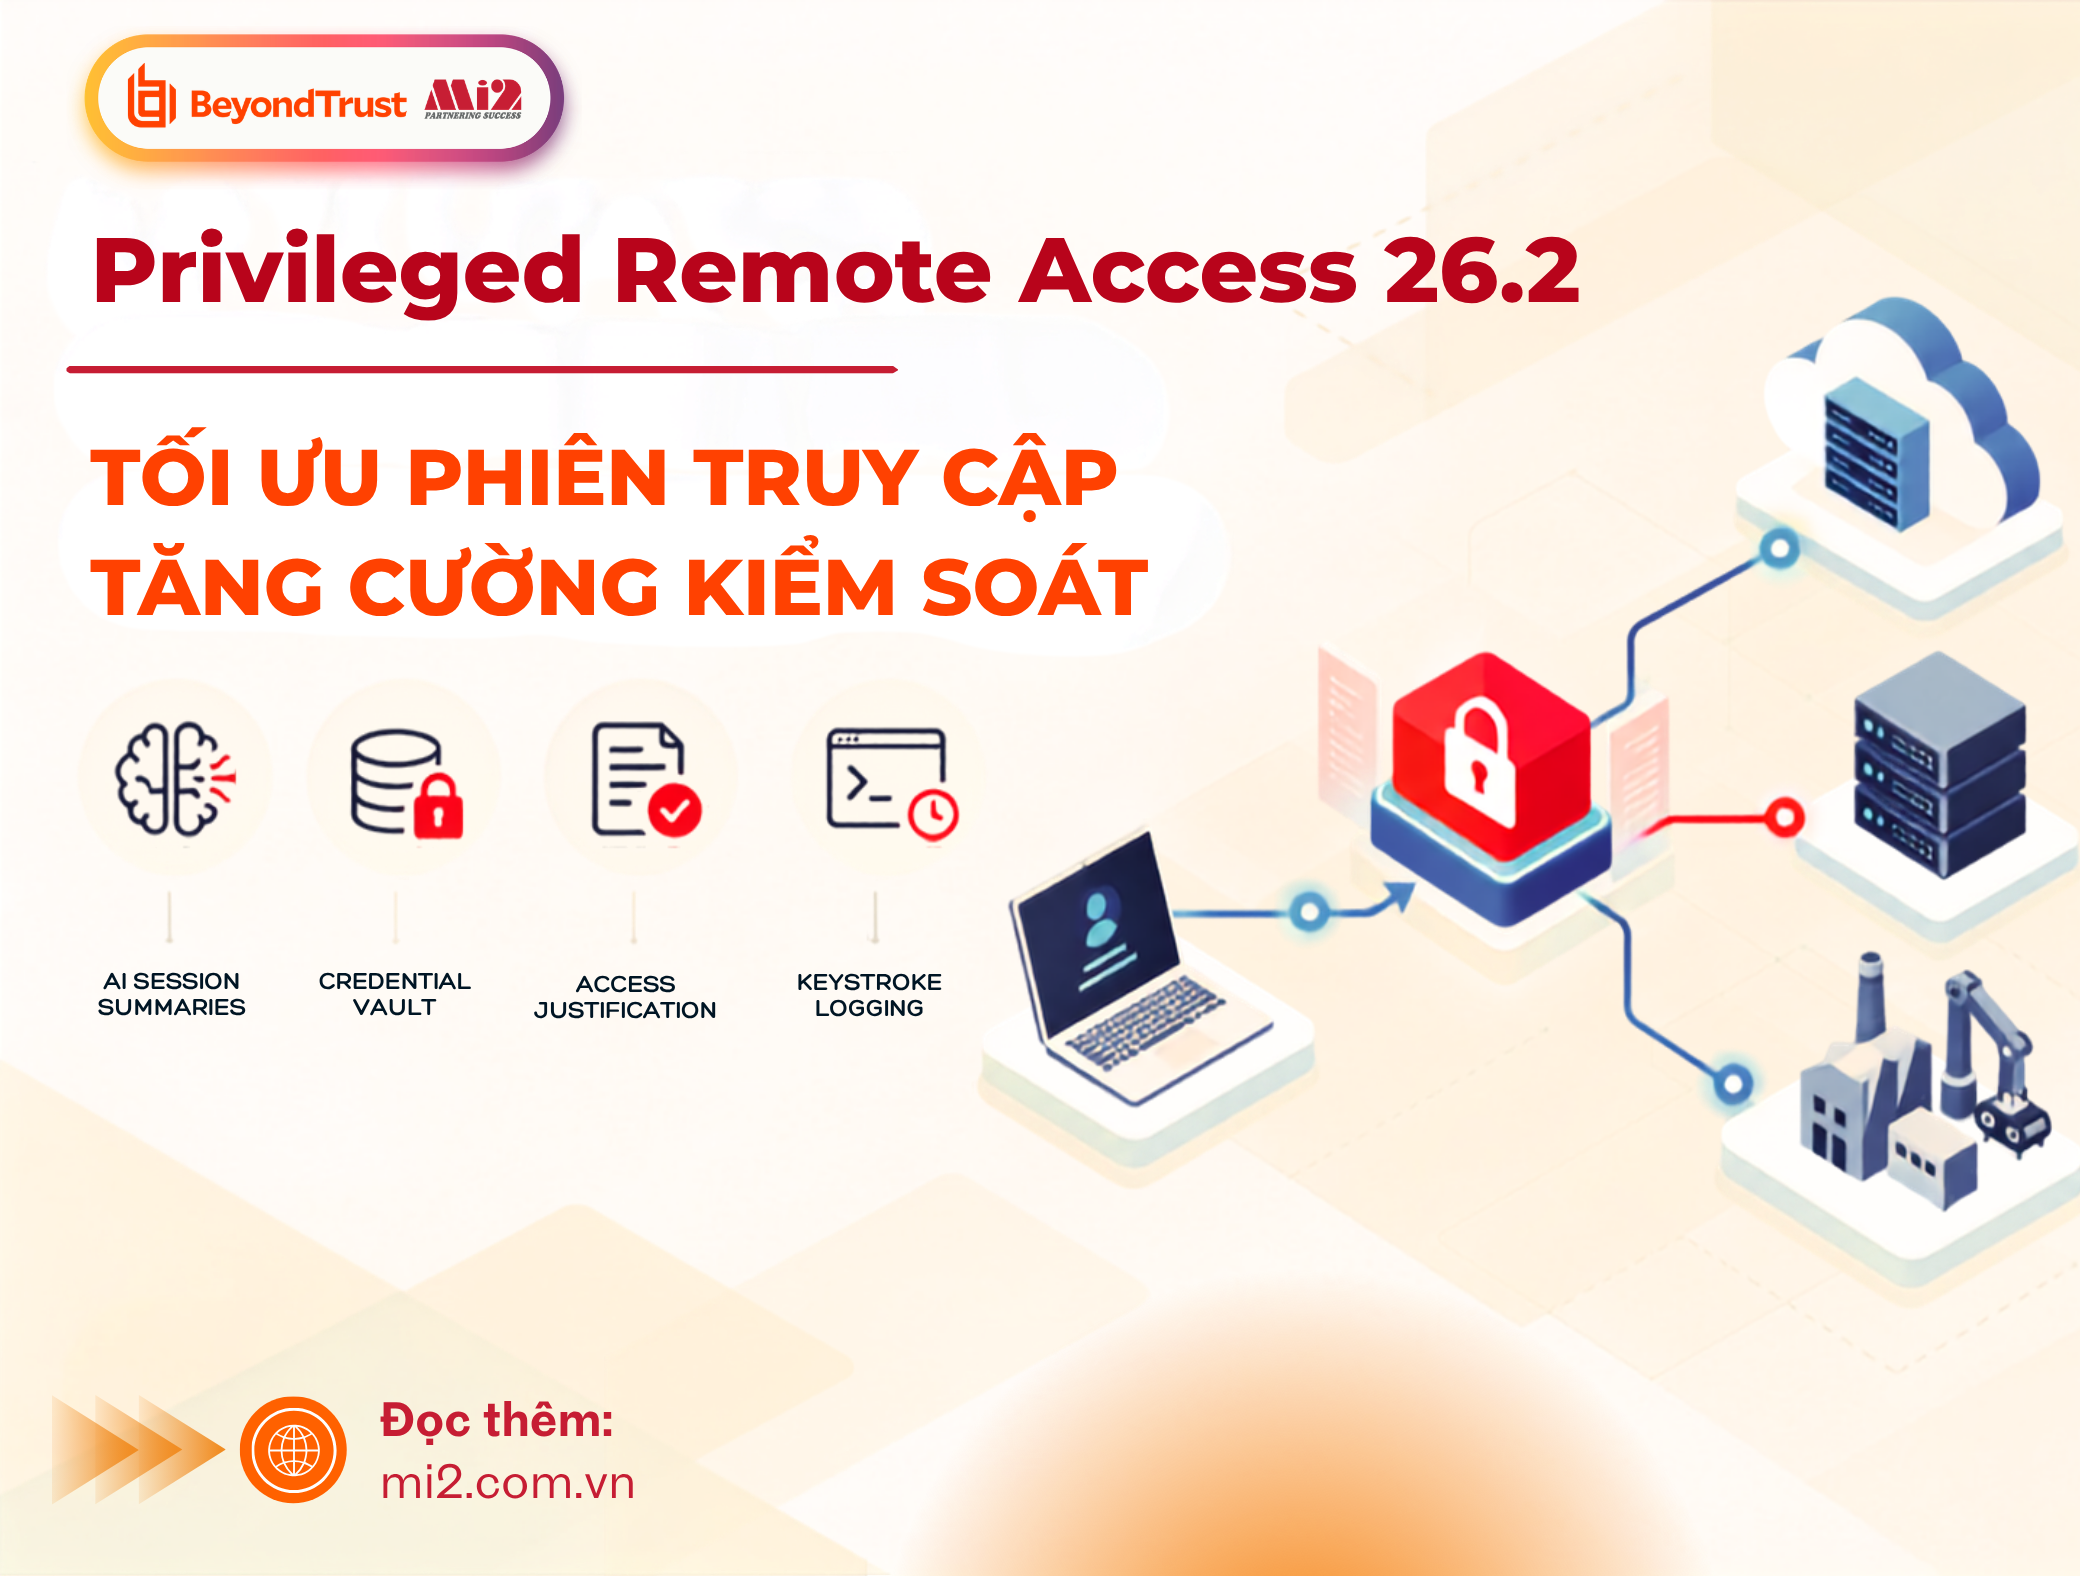
Cuối tháng 07/2026, BeyondTrust đã công bố phiên bản Privileged Remote Access (PRA) 26.2 với hàng loạt nâng cấp: tóm tắt phiên làm việc bằng AI, tự động chèn thông tin xác thực (credential injection) ngay trong phiên RDP, bắt buộc giải trình lý do truy cập và ghi nhật ký thao tác bàn phím (keystroke logging).
Đây là dịp để nhìn lại lý do vì sao Privileged Remote Access (truy cập từ xa đặc quyền) là lớp kiểm soát không thể thiếu với mọi tổ chức có quản trị viên, nhà thầu hay nhân viên IT truy cập hệ thống từ xa. Là nhà phân phối BeyondTrust tại Việt Nam, Mi2 JSC tổng hợp những điểm nổi bật của BeyondTrust Privileged Remote Access 26.2 và giá trị thực tế đối với hoạt động quản lý truy cập đặc quyền trong doanh nghiệp.
Privileged Remote Access (PRA) là gì?
Privileged Remote Access (truy cập từ xa đặc quyền) là giải pháp giúp tổ chức kiểm soát an toàn các phiên truy cập từ xa của quản trị viên, nhân viên công nghệ thông tin, nhà thầu và nhà cung cấp dịch vụ vào những hệ thống quan trọng.
Những hệ thống này có thể bao gồm máy chủ, cơ sở dữ liệu, thiết bị mạng, nền tảng đám mây, môi trường OT hoặc các ứng dụng nghiệp vụ chứa dữ liệu nhạy cảm.
BeyondTrust Privileged Remote Access cho phép tổ chức cấp quyền truy cập mà không cần tiết lộ trực tiếp thông tin đăng nhập đặc quyền cho người dùng. Đồng thời, giải pháp hỗ trợ giám sát, ghi hình và lưu lại lịch sử phiên làm việc để phục vụ kiểm toán và điều tra sự cố.
Ở phiên bản 26.2, BeyondTrust tiếp tục mở rộng khả năng này bằng cách chuyển dữ liệu phiên truy cập thành thông tin có cấu trúc, có thể tìm kiếm và khai thác trong các quy trình bảo mật.
Điểm mới trong BeyondTrust Privileged Remote Access 26.2
1. Tự động tóm tắt phiên làm việc bằng AI
Trước đây, sau khi kết thúc một phiên hỗ trợ hoặc quản trị từ xa, người thực hiện thường phải tự ghi lại nội dung công việc. Cách làm này phụ thuộc nhiều vào trí nhớ và thói quen của từng cá nhân, dẫn đến báo cáo thiếu nhất quán hoặc không phản ánh đầy đủ những thao tác đã diễn ra.
Với AI Session Summaries, BeyondTrust Privileged Remote Access 26.2 có thể tự động tạo bản tóm tắt có cấu trúc ngay sau khi phiên làm việc kết thúc.
Bản tóm tắt bao gồm:
- Mô tả ngắn gọn về sự cố hoặc yêu cầu cần xử lý.
- Trình tự các thao tác đã được thực hiện trong phiên.
- Thông tin hệ thống, ứng dụng và hệ điều hành liên quan.
- Nhãn phân loại theo loại sự cố như mạng, phần mềm hoặc hệ thống.
- Các nội dung và kết quả đáng chú ý của phiên làm việc.
Người dùng có thể chỉnh sửa bản tóm tắt để đảm bảo độ chính xác, xuất nội dung dưới nhiều định dạng và sử dụng với nhiều ngôn ngữ. Thông tin cũng có thể được đưa vào các nền tảng quản trị dịch vụ như ServiceNow và Salesforce.
Bên cạnh nội dung dễ đọc, PRA còn tạo các trường dữ liệu mà hệ thống có thể xử lý, bao gồm mục đích truy cập, thao tác đã thực hiện, tín hiệu rủi ro, dấu hiệu liên quan đến tuân thủ và kết quả cuối cùng.
Nhờ đó, tổ chức có thể:
- Rút ngắn thời gian bàn giao giữa các nhóm vận hành.
- Chuẩn hóa báo cáo sau mỗi phiên hỗ trợ.
- Tìm kiếm thông tin trên số lượng lớn các phiên truy cập.
- Tích hợp dữ liệu vào quy trình tự động hóa và ITSM.
- Xây dựng hồ sơ kiểm toán gắn với hành động cụ thể của người dùng.
Trong PRA 26.2, tính năng này được phát hành dưới dạng Beta. Ở giai đoạn đầu, AI sẽ tóm tắt 10 phút cuối của phiên làm việc. Tính năng được cung cấp cho khách hàng sử dụng phiên bản đám mây và quản trị viên có thể kích hoạt cho đội ngũ khi cần thiết.
2. Tự động chèn thông tin xác thực ngay trong phiên RDP
Tự động chèn thông tin xác thực giúp người dùng kết nối đến tài nguyên mà không cần biết hoặc trực tiếp nhập mật khẩu đặc quyền.
Tuy nhiên, nhu cầu sử dụng quyền cao hơn không phải lúc nào cũng chỉ xuất hiện ở bước đăng nhập ban đầu. Trong quá trình làm việc qua RDP, người dùng có thể cần chạy ứng dụng bằng quyền quản trị, truy cập một máy chủ khác hoặc thực hiện thao tác yêu cầu thông tin xác thực bổ sung.
Trước đây, người dùng không có quyền quản trị có thể phải nhập thủ công tài khoản và mật khẩu khi gặp yêu cầu nâng quyền trong phiên RDP. Điều này làm tăng nguy cơ thông tin đặc quyền bị nhìn thấy, sao chép hoặc sử dụng ngoài phạm vi cho phép.
Với PRA 26.2, tổ chức có thể tự động chèn thông tin xác thực ngay trong phiên RDP đang hoạt động. Người dùng thực hiện công việc cần thiết nhưng không được tiếp xúc trực tiếp với mật khẩu.
Khả năng này giúp:
- Giữ thông tin xác thực trong kho lưu trữ bí mật (vault).
- Hạn chế việc chia sẻ mật khẩu giữa các cá nhân.
- Bảo vệ tài khoản đặc quyền trong suốt phiên làm việc.
- Mở rộng nguyên tắc Zero Trust từ bước kết nối đến từng thao tác nâng quyền.
- Giảm nguy cơ thông tin đăng nhập bị đánh cắp hoặc sử dụng sai mục đích.
3. Bắt buộc giải trình lý do trước khi truy cập tài sản
Nhật ký truy cập truyền thống thường trả lời được hai câu hỏi: ai đã truy cập và đã thực hiện thao tác gì. Tuy nhiên, lý do người dùng cần truy cập hệ thống lại không phải lúc nào cũng được ghi nhận đầy đủ.
BeyondTrust Privileged Remote Access 26.2 bổ sung hộp thoại yêu cầu người dùng cung cấp lý do trước khi bắt đầu kết nối đến tài sản. Phiên truy cập chỉ được thực hiện sau khi người dùng nhập nội dung giải trình hợp lệ. Tính năng này giúp tổ chức ghi nhận mục đích ngay tại thời điểm truy cập, thay vì phải suy luận sau đó từ video hoặc nhật ký hệ thống.
Việc gắn mỗi phiên truy cập với một nhu cầu nghiệp vụ cụ thể mang lại nhiều lợi ích:
- Làm rõ lý do sử dụng quyền đặc quyền.
- Tăng trách nhiệm của người thực hiện.
- Hỗ trợ kiểm tra đặc quyền tối thiểu (least privilege).
- Bổ sung bằng chứng phục vụ kiểm toán và tuân thủ.
- Giúp phát hiện những phiên truy cập không phù hợp với nhiệm vụ được giao.
4. Ghi nhật ký từng thao tác bàn phím trong phiên
Video ghi lại diễn biến tổng thể của phiên truy cập, nhưng việc xác định chính xác một câu lệnh hoặc truy vấn đã được nhập có thể mất nhiều thời gian. Nhân sự điều tra phải xem lại bản ghi và tìm kiếm thủ công từng thời điểm.
PRA 26.2 cho phép tổ chức tùy chọn kích hoạt keystroke logging để ghi nhận thao tác bàn phím và câu lệnh được nhập trong các phiên Jump Client và RDP.
Nhật ký dạng văn bản có thể tìm kiếm giúp đội ngũ bảo mật nhanh chóng xác định:
- Những câu lệnh đã được thực thi.
- Truy vấn hoặc thay đổi đã được thực hiện trên hệ thống.
- Thao tác bất thường trong phiên truy cập.
- Trình tự hoạt động trước và sau khi xảy ra sự cố.
- Bằng chứng cần thiết cho hoạt động kiểm toán.
Tính năng này bổ sung cho bản ghi video chứ không thay thế hoàn toàn video. Do có thể liên quan đến dữ liệu nhạy cảm, tổ chức nên xác định rõ phạm vi áp dụng, thời gian lưu trữ và quyền được phép xem nhật ký.
Thay vì triển khai trên toàn bộ môi trường, doanh nghiệp có thể ưu tiên kích hoạt cho những máy chủ, cơ sở dữ liệu và tài sản có mức độ nhạy cảm cao.
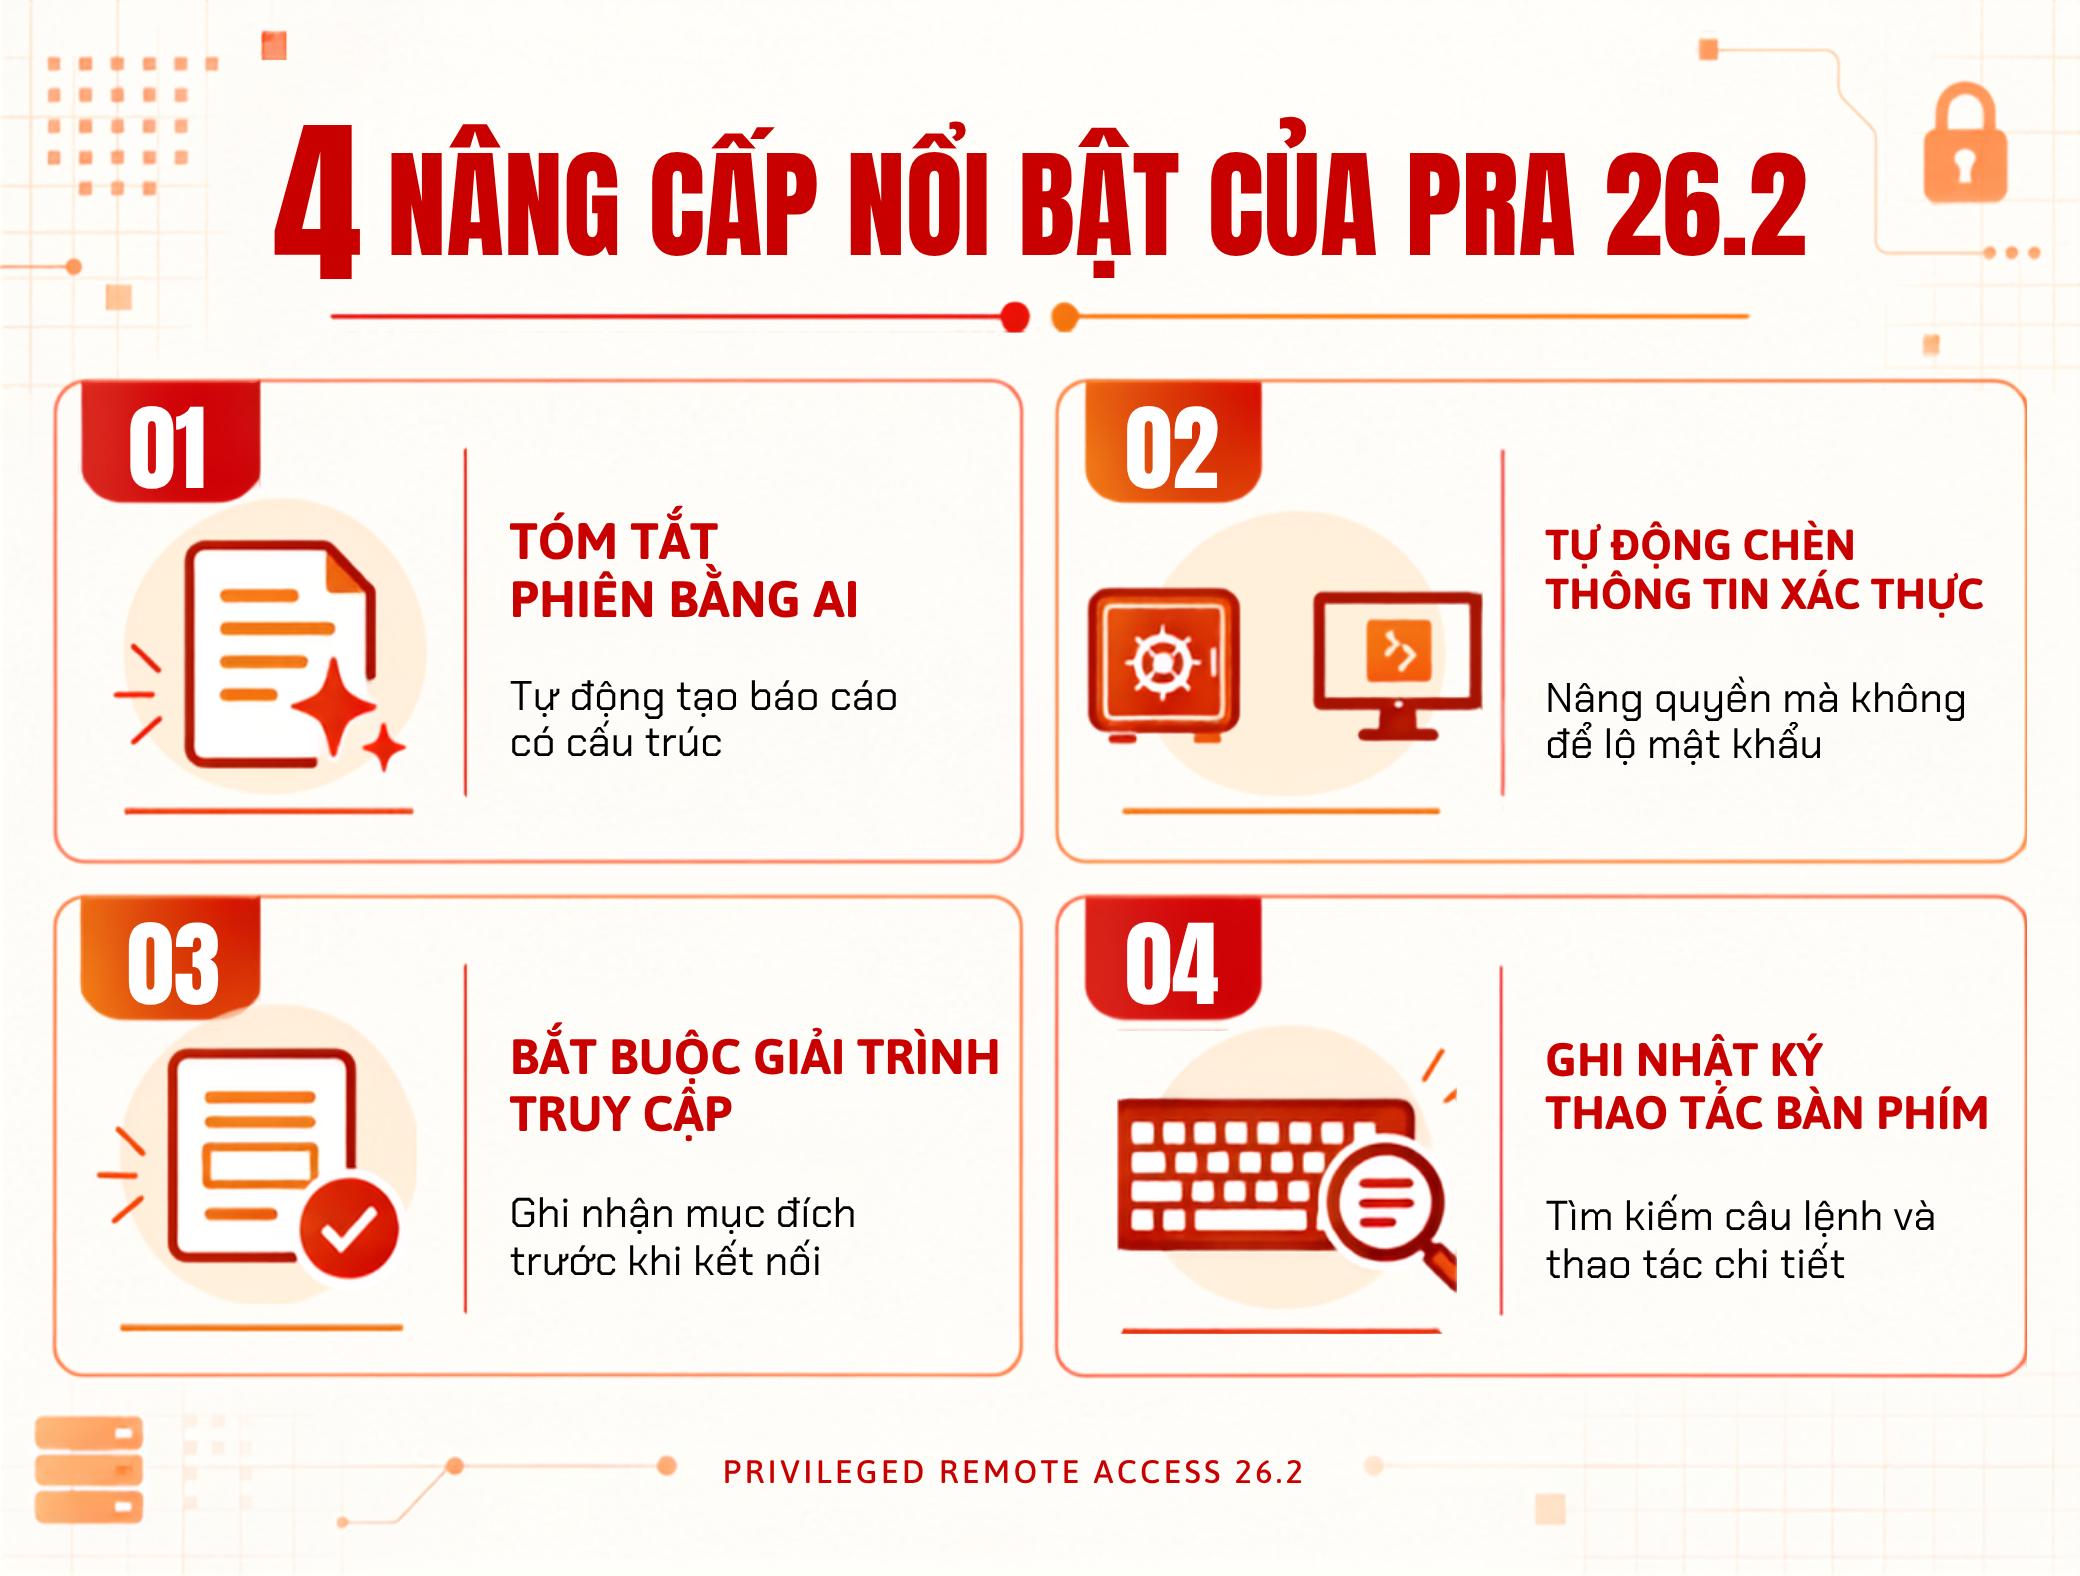
Tổng hợp những điểm mới trong BeyondTrust Privileged Remote Access 26.2
Doanh nghiệp nào nên quan tâm đến PRA 26.2?
BeyondTrust Privileged Remote Access 26.2 phù hợp với các tổ chức đang quản lý hoạt động truy cập từ xa vào:
- Máy chủ và hệ thống hạ tầng quan trọng.
- Cơ sở dữ liệu chứa thông tin nhạy cảm.
- Nền tảng đám mây và môi trường lai.
- Thiết bị mạng và hệ thống bảo mật.
- Hệ thống sản xuất, SCADA hoặc môi trường OT.
- Ứng dụng nghiệp vụ trọng yếu.
- Hệ thống được vận hành bởi nhà thầu hoặc bên thứ ba.
Phiên bản mới đặc biệt hữu ích với doanh nghiệp cần nâng cao khả năng kiểm toán, kiểm soát tài khoản đặc quyền, chuẩn hóa tài liệu sau phiên hỗ trợ và tích hợp dữ liệu truy cập với các nền tảng ITSM.
Nâng cao khả năng kiểm soát truy cập đặc quyền cùng Mi2
BeyondTrust Privileged Remote Access 26.2 kết hợp khả năng tóm tắt phiên bằng AI, bảo vệ thông tin xác thực trong phiên RDP, ghi nhận mục đích truy cập và theo dõi thao tác ở cấp độ chi tiết.
Những cải tiến này giúp doanh nghiệp vừa siết chặt kiểm soát truy cập từ xa, vừa giảm khối lượng công việc thủ công cho đội ngũ vận hành. Mỗi phiên truy cập trở thành một nguồn dữ liệu có thể tìm kiếm, kiểm toán và sử dụng trong các quy trình bảo mật tiếp theo.
Là nhà phân phối BeyondTrust tại Việt Nam, Mi2 JSC cung cấp dịch vụ tư vấn, triển khai và hỗ trợ kỹ thuật cho giải pháp BeyondTrust Privileged Remote Access. Doanh nghiệp có thể liên hệ với Mi2 để được đánh giá nhu cầu, tư vấn kiến trúc và trải nghiệm giải pháp phù hợp với môi trường thực tế.
Liên hệ Mi2 JSC để được tư vấn và đăng ký demo BeyondTrust Privileged Remote Access.
Câu hỏi thường gặp (FAQ)
Privileged Remote Access khác gì với VPN thông thường?
VPN chỉ mở đường kết nối mạng, còn Privileged Remote Access (PRA) kiểm soát toàn bộ vòng đời phiên truy cập đặc quyền: xác thực, cấp quyền theo thời gian thực, ghi nhật ký chi tiết, và không để lộ mật khẩu quản trị cho người dùng cuối.
PRA và PAM có phải là một không?
Không hoàn toàn. Quản lý truy cập đặc quyền (Privileged Access Management – PAM) là khái niệm rộng bao gồm quản lý mật khẩu, phân quyền và giám sát; truy cập từ xa đặc quyền (PRA) là một cấu phần của PAM, tập trung riêng vào các phiên kết nối từ xa.